コントロールパネルファイルが添付されたスパムメールを確認(トレンドマイクロ) | ScanNetSecurity
2026.11.08(日)

コントロールパネルファイルが添付されたスパムメールを確認(トレンドマイクロ)

トレンドマイクロは、特殊な技術を利用したスパムメールを2013年9月以降に確認しているとブログで発表した。

脆弱性と脅威 脅威動向
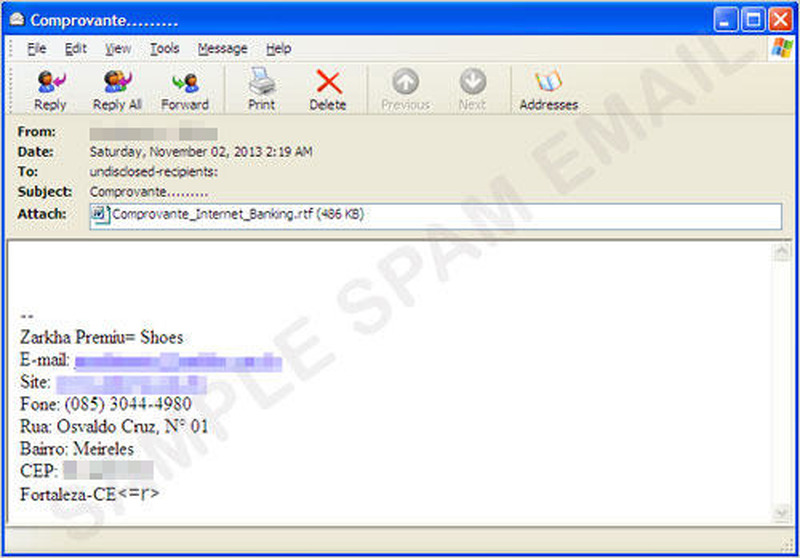
スパムメールの例
スパムメールの例 全 3 枚 拡大写真
トレンドマイクロ株式会社は12月19日、特殊な技術を利用したスパムメールを2013年9月以降に確認しているとブログで発表した。通常、スパムメールには圧縮ファイル(拡張子RARやZIP)として添付され、悪名高い「UPATRE」ファミリのような不正プログラムのペイロードが含まれている。あるいは、不正プログラムを作成またはダウンロードする文書ファイルが含まれている。しかし、今回確認されたスパムメールでは、コントロールパネル(CPL)ファイルが添付されていた。

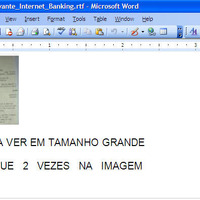
CPLファイルは通常、Windowsのコントロールパネル内のアプレットで使用される。このスパムメールは金銭に関係したものが多いと推測され、ユーザにスパムメールと添付ファイルを開かせようとする。このスパムメールには、不正な実行ファイルが組み込まれたリッチテキストフォーマット(RTF)ファイル(同社製品では「TROJ_CHEPRO.RTF」として検出)が添付されており、ファイルを開くとポルトガル語で画像をダブルクリックするよう指示する画像が表示される。

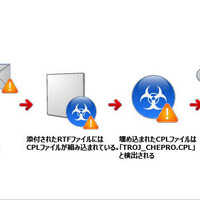
ユーザが画像をクリックすると、RTFファイルは組み込まれた不正ファイルを実行する。この組み込まれたファイルがCPLファイル(同社製品では「TROJ_CHEPRO.CPL」として検出)で、不正なURLにアクセスして暗号化された複数のファイルをダウンロードする。復号後のファイル(同社製品では「TSPY_BANCOS.CVH」として検出)は、ユーザが複数のサイトで行った活動の情報を収集する。同社では、メールや添付ファイルを開けるときは十分に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  5. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

ランキングをもっと見る
PageTop