正規ソフトのアップデートで不正なプログラムが実行される事案を確認(ラック) | ScanNetSecurity
2026.10.02(金)

正規ソフトのアップデートで不正なプログラムが実行される事案を確認(ラック)

ラックは、正規のソフトウェアのアップデートで、不正なプログラムが実行される事案を確認したとして、注意喚起情報を発表した。

脆弱性と脅威 脅威動向
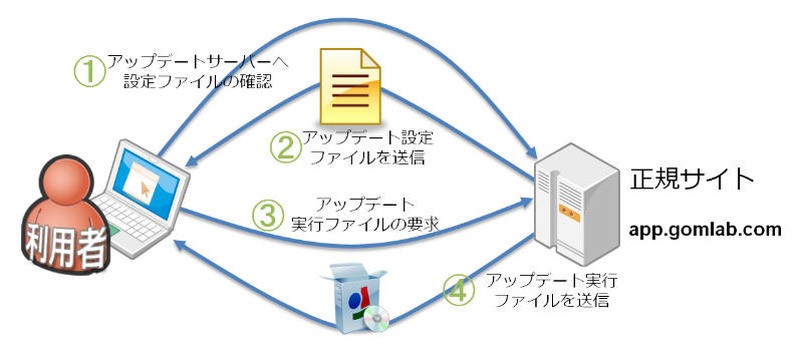
正常なアップデートの流れ
正常なアップデートの流れ 全 2 枚 拡大写真
株式会社ラックは1月23日、正規のソフトウェアのアップデートで、不正なプログラムが実行される事案を確認したとして、注意喚起情報を発表した。これは、同社の緊急対応チーム「サイバー救急センター」において、標的型攻撃に関する調査を行う過程で複数の事案を確認したというもの。本件は同社が2013年10月9日に発表した「日本でも発生した『水飲み場型攻撃』に対して注意喚起」とは異なる、新しい標的型攻撃の手口と捉えており、また今後、企業内で使用している正規ソフトウェアのアップデートにおいて同様の仕掛けがなされる危険性もあるとしている。

本事案では、GRETECH Corp.が提供する動画再生ソフトウェア「GOM Player」がウイルス感染に悪用された。同ソフトの起動時に、製品のアップデートを促され実行した際に、アップデートプログラムを装ったウイルスに感染し、外部からの遠隔操作が行われる状況になっていた。これにより、観戦したPC内や内部ネットワークの情報窃取など、さまざまな被害を引き起こす恐れがあった。

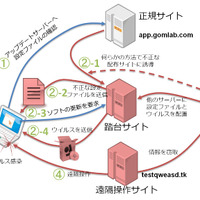
具体的には、ソフトは起動時にapp.gomlab.comという「正規サイト」にアクセスしてアップデート設定ファイルを入手するが、この際に「正規サイト」ではなく、全く別の「踏台サイト」に転送接続するよう仕掛けられていた。この「踏台サイト」への転送接続は、たとえばDNSキャッシュポイズニングのような通信経路内での改ざん、もしくは接続がリダイレクトされるように「正規サイト」が改ざんされた、などが考えられる。なお、この「踏台サイト」は日本国内で稼働しているWebサイトであり、攻撃者により不正に侵入を受け悪用されたと考えられるという。

GRETECH Corp.では本発表を受け、GOM Playerを含むすべてのGOM製品(GOM Encoder、GOM Audio、GOM Tray)のアップデートサービスを一時中止し、調査を進め対策を行っているとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop