ショートカットファイルを偽装する標的型攻撃も確認--分析レポート(IPA) | ScanNetSecurity
2026.09.28(月)

ショートカットファイルを偽装する標的型攻撃も確認--分析レポート(IPA)

独立行政法人情報処理推進機構(IPA)は、2012年10月から2013年12月までにIPAに情報提供のあった124種類の「特定の企業や組織、個人に特化した攻撃に使われる標的型攻撃メール」を分析した技術レポート「標的型攻撃メールの傾向と事例分析 <2013年>」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
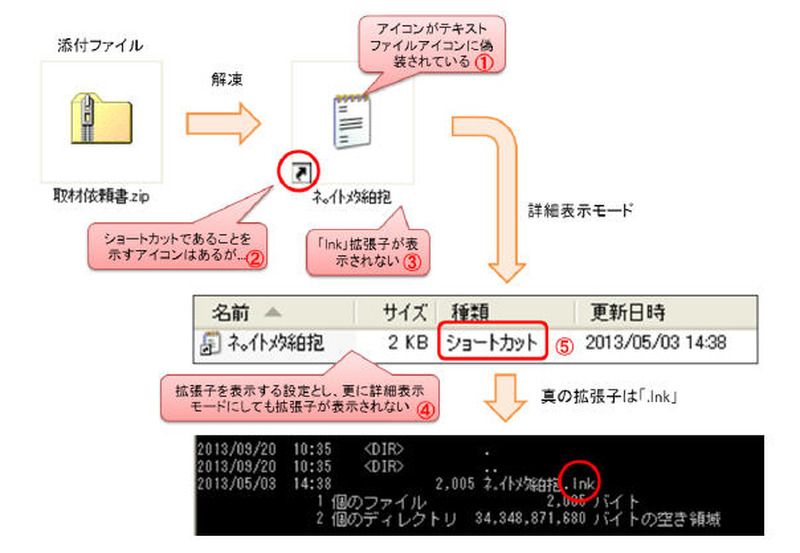
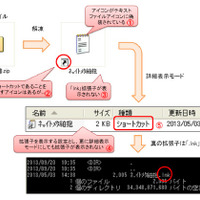
添付ファイルの見た目の特長
添付ファイルの見た目の特長 全 2 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は1月30日、2012年10月から2013年12月までにIPAに情報提供のあった124種類の「特定の企業や組織、個人に特化した攻撃に使われる標的型攻撃メール」を分析した技術レポート「標的型攻撃メールの傾向と事例分析 <2013年>」を公開した。レポートによると、国産のオフィスソフトの脆弱性を突く添付ファイルが仕込まれたメールが2013年末に確認された(全体の8%)ことから、日本の組織を標的とした攻撃が行われているとしている。また、ショートカットファイルを細工して文書などに見せかけたファイルを添付する手法が標的型攻撃で確認された。これは2013年に入ってから確認されたもので、全体の7%を占めている。

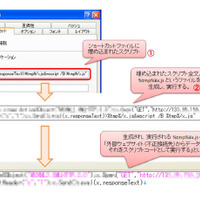
このショートカットファイルを実行すると、埋め込まれたスクリプトコードが実行されウイルスに感染する。このウイルスはバックドアを開き、RAT(Remote Access Trojan・Remote Administration Tool)を取り込み、ユーザに気づかれずに諜報活動を行う。IPAでは、今後このようなタイプの攻撃メールの増加が懸念されるとしている。なお、この手法への対策として、添付ファイルを詳細に表示にして「種類」がショートカットになっていないか、またショートカットのプロパティのリンク欄に不審な文字列(スクリプト)がないか確認することを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

    REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

  2. 個人情報保護法に基づく相談受付や勧告の事例を公表(個人情報保護委員会)

    個人情報保護法に基づく相談受付や勧告の事例を公表(個人情報保護委員会)

  3. 「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

    「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

  4. 旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

    旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

  5. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

ランキングをもっと見る
PageTop