日本のネットショップサイトの管理者・運営者を狙った新しいスパム攻撃を確認(シマンテック) | ScanNetSecurity
2026.10.02(金)

日本のネットショップサイトの管理者・運営者を狙った新しいスパム攻撃を確認(シマンテック)

 シマンテックは3月12日、日本のネットショップサイトの管理者・運営者を狙った、新しいスパム攻撃に関する情報を公開した。同社によると、今月の7日以降、攻撃が確認されているという。

脆弱性と脅威 脅威動向
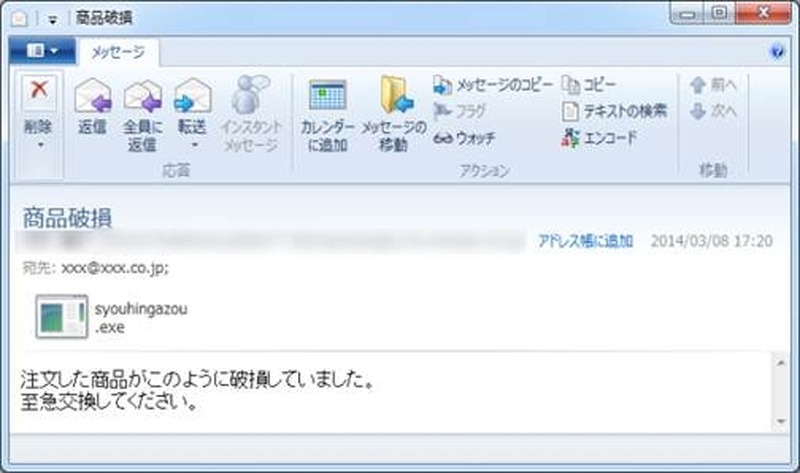
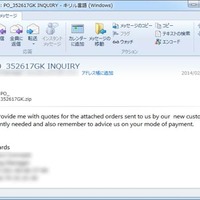
スパムメールのサンプル。届いた商品が破損していたと主張して交換を求めている
スパムメールのサンプル。届いた商品が破損していたと主張して交換を求めている 全 3 枚 拡大写真
 シマンテックは3月12日、日本のネットショップサイトの管理者・運営者を狙った、新しいスパム攻撃に関する情報を公開した。同社によると、今月の7日以降、攻撃が確認されているという。

 この攻撃は、Twitterなどでも噂となっており、「商品破損」「不良商品」といったタイトルのメールが、ネットショップ運営者に届くというものだ。届いた商品に不備があったというメール文章とともに、「証拠のファイル」が添付されている。この「証拠のファイル」が、EXE形式のマルウェアになっているという手口だ。

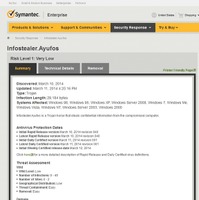
 同社では、このマルウェアを「Infostealer.Ayufos」として分類している。このマルウェアは、「スクリーンショットの取得」「キーストロークの記録」「クリップボードのデータの取得」「複数アプリケーションのアカウント情報の窃盗」「取得した情報の送信」といった機能を持っている。

 シマンテックでは、オンラインストアを運営している場合は、不明な送信者からの迷惑メールの取り扱いに注意して、国や地域にかかわらず、基本的なセキュリティ対策に従うよう呼びかけている。

日本のネットショップ運営者を狙ったスパム攻撃が出現……「商品破損」メールを偽装

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  4. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop