「@nifty」のログインにワンタイムパスワード認証を追加(ニフティ) | ScanNetSecurity
2026.10.17(土)

「@nifty」のログインにワンタイムパスワード認証を追加(ニフティ)

ニフティは、なりすまし不正ログインなどIDの不正利用対策の一環として、同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入した。

製品・サービス・業界動向 新製品・新サービス
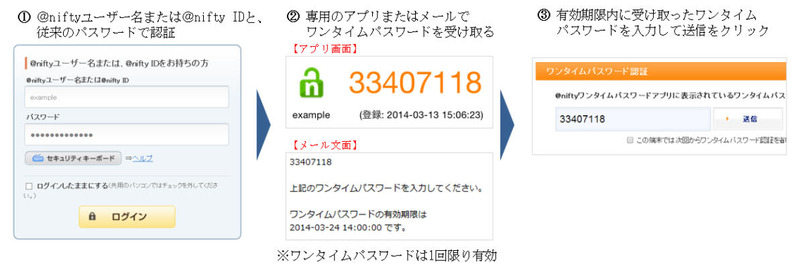
ワンタイムパスワード認証の流れ
ワンタイムパスワード認証の流れ 全 1 枚 拡大写真
ニフティ株式会社は3月24日、なりすまし不正ログインなどIDの不正利用対策の一環として、同日より同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入したと発表した。今回導入するワンタイムパスワード認証は、PCやスマートフォンのWebブラウザ上のログイン画面で、@niftyユーザ名または@nifty IDと、従来のパスワードによる認証を行った後に、自動的に発行される1回限り有効な使い捨てパスワード(ワンタイムパスワード)を入力して行うもの。

ワンタイムパスワードは、同社が提供する専用のスマートフォンアプリ(iOS・Android対応)、またはユーザが設定したメールアドレスで受け取ることができる。万一、第三者に従来のパスワードを知られてしまった場合でも、ワンタイムパスワードがないとログインすることができないため、IDの不正利用を防止することができる。なお、一度ワンタイムパスワード認証を行った端末は、次回以降ワンタイムパスワードの入力を省略することもできる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 三井不動産への不正アクセス、攻撃者による資格情報の不正利用を確認

    三井不動産への不正アクセス、攻撃者による資格情報の不正利用を確認

  2. Linux カーネルのネットワーク機能におけるページキャッシュの上書きが可能となるデータ検証不備の脆弱性(Scan Tech Report)

    Linux カーネルのネットワーク機能におけるページキャッシュの上書きが可能となるデータ検証不備の脆弱性(Scan Tech Report)

  3. IPA、不正アクセスによる漏えい等の事案を踏まえ速やかに実施すべき対策を公表

    IPA、不正アクセスによる漏えい等の事案を踏まえ速やかに実施すべき対策を公表

  4. フィッシングサイトのドメイン「workers.dev 」急増、デジタルアーツ調査

    フィッシングサイトのドメイン「workers.dev 」急増、デジタルアーツ調査

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop