GMOサイバー攻撃 ネットde診断 ASM が「React2Shell(CVE-2025-55182)」の検知に対応 | ScanNetSecurity
2026.10.26(月)

GMOサイバー攻撃 ネットde診断 ASM が「React2Shell(CVE-2025-55182)」の検知に対応

 GMOサイバーセキュリティ byイエラエ株式会社は12月18日、「GMOサイバー攻撃 ネットde診断 ASM」を12月3日にアップデートし、JavaScriptライブラリ「React.js」に存在する深刻なリモートコード実行の脆弱性「React2Shell(CVE-2025-55182)」の検知に対応したと発表した。

製品・サービス・業界動向 新製品・新サービス
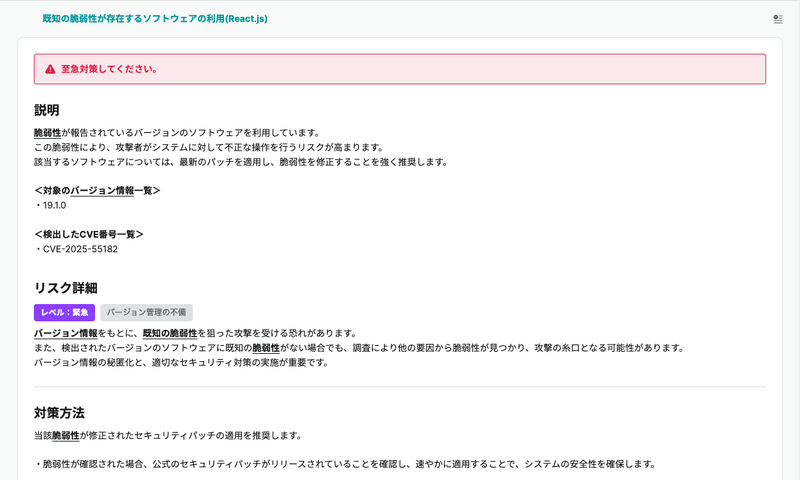
既知の脆弱性が存在するソフトウェアの利用(React.js)
既知の脆弱性が存在するソフトウェアの利用(React.js) 全 1 枚 拡大写真

 GMOサイバーセキュリティ byイエラエ株式会社は12月18日、「GMOサイバー攻撃 ネットde診断 ASM」を12月3日にアップデートし、JavaScriptライブラリ「React.js」に存在する深刻なリモートコード実行の脆弱性「React2Shell(CVE-2025-55182)」の検知に対応したと発表した。

 「GMOサイバー攻撃 ネットde診断 ASM」は、直感的に使用が可能なセキュリティプラットフォームで、国産ASMツールとして培ってきた「IT資産の棚卸しとリスク可視化」の強みを活かしながら、ASMツールの枠にとどまらず「複雑化するセキュリティ運用をシンプルにし、“何から対策すべきか”を可視化する」というビジョンの実現を目指している。

 「React2Shell(CVE-2025-55182)」は、CVSSスコアが最高値の10.0で、すでにサイバー攻撃での悪用が確認されている非常に危険な脆弱性で、攻撃者が悪用することで、対象システム上で任意のコードを実行し、完全な制御を奪う可能性があり、個人情報の窃取、システム破壊、ランサムウェア感染など、企業にとって致命的な被害をもたらす恐れがある。また、その影響は「Next.js」など「React.js」と依存関係にあるソフトウェアにも及ぶ。

 「GMOサイバー攻撃 ネットde診断 ASM」では、本脆弱性の脅威を極めて深刻な問題と捉え、脆弱性が発表された即日中に検知機能をアップデートしている。今回のアップデートで下記の診断項目を追加している。

・既知の脆弱性が存在するソフトウェアの利用(React.js)
「React2Shell(CVE-2025-55182)」が報告されているバージョンを利用している場合に指摘事項として通知される。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  3. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  4. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  5. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

ランキングをもっと見る
PageTop