「話題なう」のアイコン画像を無断で使用したTwitterのスパムアカウントについて注意を呼びかけ(ヤフー) | ScanNetSecurity
2026.11.13(金)

「話題なう」のアイコン画像を無断で使用したTwitterのスパムアカウントについて注意を呼びかけ(ヤフー)

 ヤフーは3月25日、Yahoo!検索(リアルタイム)のアプリ「話題なう」のアイコン画像を無断で使用したTwitterのスパムアカウント「@now_wada」について、ユーザーに注意を呼びかけた。

脆弱性と脅威 脅威動向
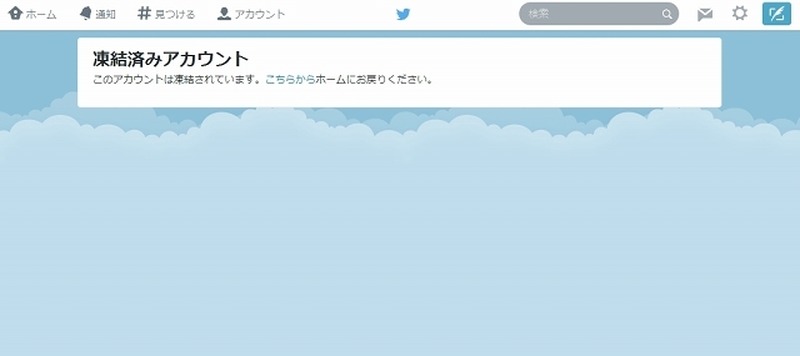
凍結されたアカウント
凍結されたアカウント 全 3 枚 拡大写真
 ヤフーは3月25日、Yahoo!検索(リアルタイム)のアプリ「話題なう」のアイコン画像を無断で使用したTwitterのスパムアカウント「@now_wada」について、ユーザーに注意を呼びかけた。

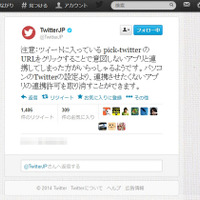
 「@now_wada」は、Yahoo!JAPAN、およびYahoo!リアルタイム検索の「話題なう」アプリとはいっさい関係のないスパムアカウントとのこと。このアカウントは、URLが含まれた興味深い内容をツイートし、リンクをクリックさせることで、連携アプリ認証を行わせるものだ。アプリを認証してしまうと、ユーザー自身が意図していないスパム投稿やRTが行われることとなる。

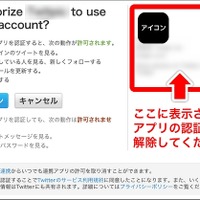
 アカウントは現在すでに凍結済みだが、連携アプリ認証などを行っていた場合、これを解除する必要がある。Twitterのアカウント設定の[連携アプリ]タブ から、該当URLを閲覧するために認証してしまったアプリの認証を解除できる。なお名称を巧みに詐称している可能性もあるため、身に覚えがないアプリを認証している場合には認証を解除することが望ましい。

 なお今回の騒動は、Android/iOS向けスマホアプリ「話題なう」とは無関係とのこと。

ヤフー「話題なう」を騙る偽Twitterアカウント、ヤフーが注意呼びかけ

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop