OpenSSLの脆弱性を標的としたアクセス、最大1日に12,881件(警察庁) | ScanNetSecurity
2026.09.17(木)

OpenSSLの脆弱性を標的としたアクセス、最大1日に12,881件(警察庁)

警察庁は、@policeにおいて2014年4月期のインターネット観測結果等を発表した。4月期では、「OpenSSLの脆弱性を標的としたアクセスの検知」「ビル管理システムに対する探索行為の検知」「53/UDP を発信元としたパケットの更なる増加」が目立った。

脆弱性と脅威 脅威動向
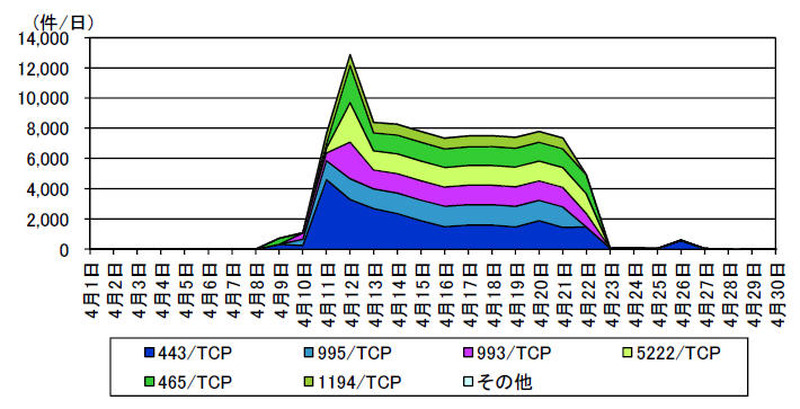
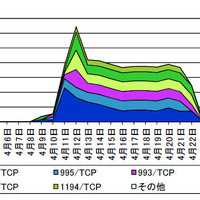
OpenSSL の脆弱性を標的としたアクセスの検知状況
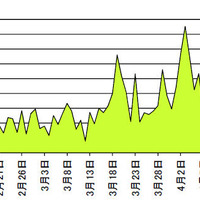
OpenSSL の脆弱性を標的としたアクセスの検知状況 全 3 枚 拡大写真
警察庁は5月21日、@policeにおいて2014年4月期のインターネット観測結果等を発表した。4月期では、「OpenSSLの脆弱性を標的としたアクセスの検知」「ビル管理システムに対する探索行為の検知」「53/UDP を発信元としたパケットの更なる増加」が目立った。警察庁の定点観測システムにおいて4月9日以降、OpenSSLの脆弱性の攻撃コードに実装されているClient Helloパケットと完全に一致するパケットを観測しており、10日に注意喚起を実施した。その後もパケットは増加し、ピーク時の12日には12,881件/日のパケットを観測した。その後、22日まで8,000件/日程度のパケットを継続して観測した。

宛先ポートは、443/TCP、995/TCP、993/TCP、5222/TCP、465/TCP、1194/TCPを観測しており、HTTPSに使用される443/TCPポート以外にもOpenSSLが使用されているサービスをまんべんなく検索している状況がうかがわれた。23日以降は観測されるパケットは急激に減少しているが、継続して観測されていることからから今後も注意する必要があるとしている。また、3月中旬から検知していた、代表的なビル管理システムである「BACnet(Building Automation and Control Networking protocol)」の探索行為と考えられるアクセス(ポート番号47808/UDP)は、4月にも継続して確認している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

    プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

  5. 54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん

    54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん

ランキングをもっと見る
PageTop