CERT Cコーディングルールを調査、脆弱性の低減に有効な22個を抽出(JPCERT/CC) | ScanNetSecurity
2026.10.02(金)

CERT Cコーディングルールを調査、脆弱性の低減に有効な22個を抽出(JPCERT/CC)

JPCERT/CCは、レポート「制御システム用ソフトウエアの脆弱性対策に有効な CERT C コーディングルールの調査」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
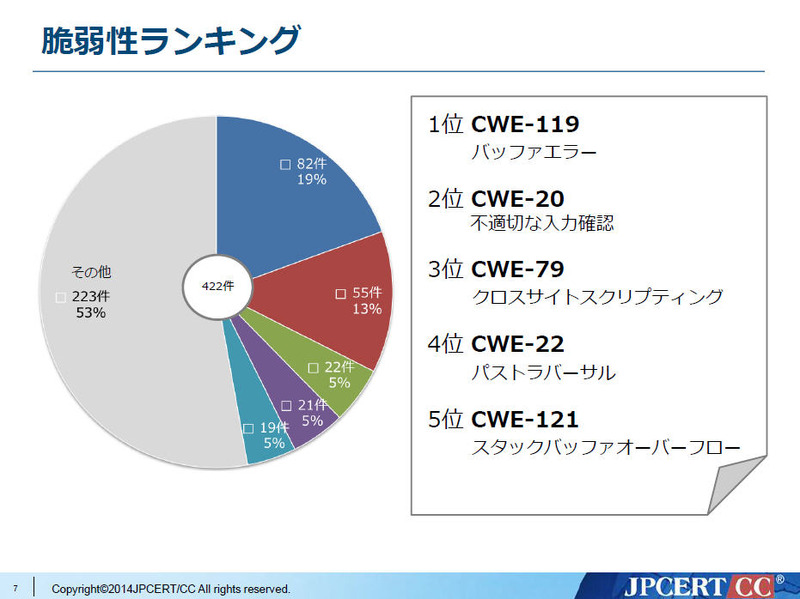
米国ICS-CERTが2010年から2013年末までの間に公開した242件のアドバイザリに含まれていた脆弱性
米国ICS-CERTが2010年から2013年末までの間に公開した242件のアドバイザリに含まれていた脆弱性 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月2日、レポート「制御システム用ソフトウエアの脆弱性対策に有効な CERT C コーディングルールの調査」を公開した。本レポートは、米国ICS-CERTによる「ICS-CERT Advisory」で公開された制御システム用ソフトウェアの脆弱性を調査し、それらの低減に役立つ22個のルールを「CERT Cコーディングスタンダード」の中から抽出したもの。CERT Cコーディングスタンダードはセキュアなソフトウェア開発のためのコーディングガイドラインであるが、300を超えるコーディングルールが含まれており、開発現場で活用するには優先度付けなどの手間があったため、本レポート公開したという。

米国ICS-CERTが2010年から2013年末までの間に公開した242件のアドバイザリには、445件の脆弱性が含まれていた。最も多い脆弱性はバッファエラー(CWE-119)であり、全体の19%を占めた。また、全体の36%には攻撃・PoCコードが公開されていた。脆弱性の大半は、プログラマがセキュアなコードを書く方法を知っていれば作り込まずに済んだ、実装上の問題であるとしている。さらに、調査した445件の制御システム用ソフトウェアの脆弱性に関連するルールは全部で44個存在し、このうち22個のルールが脆弱性の低減において特に重要であることがわかった。脆弱性の多くは実装段階にコーディングエラーが原因で作りこまれる問題であることから、コーディング規約や静的解析ツールを活用したセキュアコーディングが、脆弱性対策に有効であると考えられるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop