Amazonからのメールを装ったマルウェアメールの大量拡散を確認(Dr.WEB) | ScanNetSecurity
2026.11.06(金)

Amazonからのメールを装ったマルウェアメールの大量拡散を確認(Dr.WEB)

Dr.WEBは、Amazonからのメールを装ってトロイの木馬の拡散を確認したと発表した。

脆弱性と脅威 脅威動向
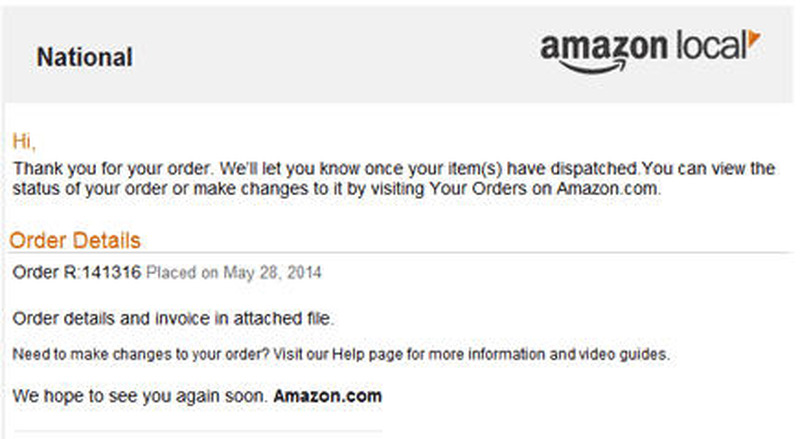
Amazonを装う偽メール
Amazonを装う偽メール 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は7月18日、Amazonからのメールを装ってトロイの木馬の拡散を確認したと発表した。6月26日を境に、多くのユーザがAmazonからの注文確認メールを装った偽のメールを受け取るようになった。このメールには、注文の詳細を確認するために添付のファイルを開くよう記載されている。メッセージは英語で書かれ、現在知られている限り、注文日と番号を除いてすべて同じ文面になっている。

添付されているZIPファイルには、ウイルス開発者らが「Smoke Loader」と呼ぶ「BackDoor.Tishop.122」マルウェアの実行ファイルが含まれている。このトロイの木馬は、起動されるとサンドボックスまたは仮想マシンの存在を確認するためにスキャンを開始し、ハードディスク上のフォルダに自身のコピーを作成する。続けて、自動実行に関与するWindowsレジストリブランチ内に自身を登録し、複数のシステムプロセスに自身のコードを挿入。さらに、システムがインターネットに接続されている場合は、悪意のある他のプログラムのダウンロードと起動を試みる。同社では、心当たりのない場合にはメールを開かず削除するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  5. 役員報酬を減額 ~ 日本郵政グループ、クロスセル同意を得ない非公開金融情報利用

    役員報酬を減額 ~ 日本郵政グループ、クロスセル同意を得ない非公開金融情報利用

ランキングをもっと見る
PageTop