
[Black Hat USA 2014 レポート] 標的型攻撃実証ツールをBlack Hat USA 2014で公開、マクニカネットワークス セキュリティ研究センター 凌研究員
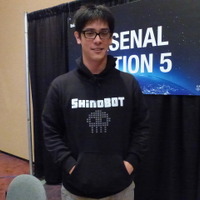
自作の検証用マルウェア「ShinoBOT」で、昨年の Black Hat に、日本人として初の Arsenal 出場を果たしたマクニカネットワークスのセキュリティ研究センター主任技師・凌翔太(しのぎ しょうた)氏は、今年、2 年連続の出場を果たした。
研修・セミナー・カンファレンス
セミナー・イベント
PR
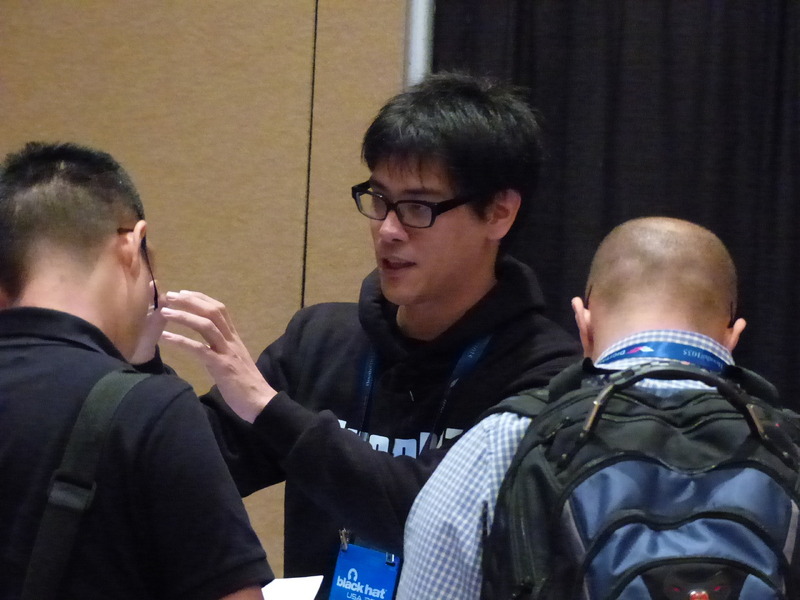
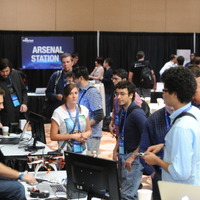
世界最大級のセキュリティカンファレンス Black Hat USA には、研究者たちによる講演や、企業による展示ブースなどがあるが、それらとは独立した形で、先進的・独創的なセキュリティツールの展示とデモが行われる「Arsenal(アーセナル)」の会場がある。
Black Hat USA のArsenalに出場するためには、研究者やオープンソースコミュニティが、自分の開発したツールを事前に申し込み、審査を通らなければならない。つまり挑戦者の中から選ばれた者だけが、この晴れの舞台で自慢のツールを披露することができる。
昨年の Black Hat USA 2013 では、日本人として初のArsenal出場を果たしたマクニカネットワークスのセキュリティ研究センター主任技師・凌翔太(しのぎ しょうた)氏が、自作の検証用マルウェア「ShinoBOT」を紹介した。その後、ShinoBOT は Black Hat 2013 のサイトから世界中でダウンロードされ、研究・検証のために世界80ヶ国で利用された。
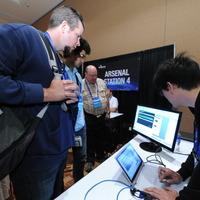
そして今年、Black Hat USA 2014 で 2 年連続の出場を果たした凌氏は、Arsenal会場に設置されたステージでもプレゼンテーションを行った。
今回、紹介された新しい ShinoBOT Suite は、標的型攻撃のシミュレーションを 5 つの手順で整えられる「疑似マルウェアパッケージ」だ。スクリーンショットやシステム情報などを C&C サーバから取得する「疑似 RAT」の機能は昨年と同様だが、新しい ShinoBOT Suite は攻撃に必要となるものが全て準備されている(猫のデコイファイルにいたるまで)。ダウンロードしてからエクスプロイトを開始するまでの所要時間は僅か 10 分で、さらに様々なカスタマイズも可能となっている。
《江添 佳代子》
関連記事
この記事の写真
/




