「SSL 3.0」に、Webサイト上の個人情報を盗まれる「POODLE」脆弱性(Google) | ScanNetSecurity
2026.11.08(日)

「SSL 3.0」に、Webサイト上の個人情報を盗まれる「POODLE」脆弱性(Google)

米Googleは、SSL 3.0における「POODLE」の脆弱性(CVE-2014-3566)についてブログでレポートした。

脆弱性と脅威 セキュリティホール・脆弱性
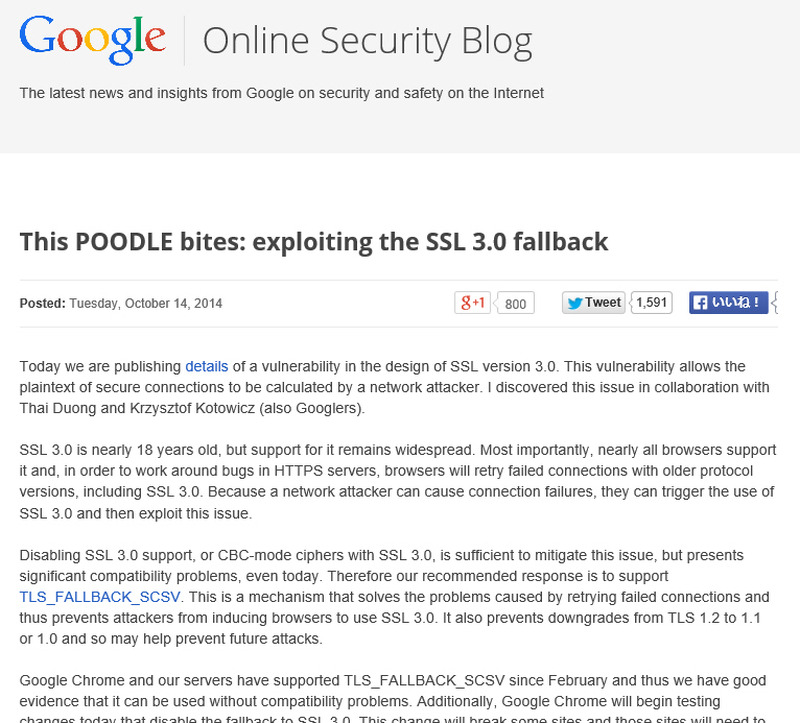
Googleによるブログ記事
Googleによるブログ記事 全 1 枚 拡大写真
米Googleは10月14日(現地時間)、SSL 3.0における「POODLE」の脆弱性(CVE-2014-3566)についてブログでレポートした。POODLEは「Padding Oracle On Downgraded Legacy Encryption」の略で、この脆弱性が悪用されると、セキュアなHTTPクッキーやHTTP認証ヘッダコンテンツなどのトークンを盗まれる可能性がある。これにより、Webサイト上の個人情報を盗まれる可能性がある。

Googleではシステム管理者に対し、WebサイトのSSL 3.0を使用しないよう設定を更新するよう呼びかけている。また、WebブラウザのSSL 3.0のサポートを無効にする「TLS_FALLBACK_SCSV」を公開している。なお、AWSで「Elasitc Load Balancing(ELB)」および「CloudFront」を利用している場合に本脆弱性の影響を受ける可能性があり、対応が必要なケースがあるとしている。また、EC2上で「ApacheやNginx」や「Postfix」などでSSLを利用している場合にも影響があるという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop