銀行アプリを偽のアプリにすり替えるなどのスミッシングマルウェアが増加(アンラボ) | ScanNetSecurity
2026.11.12(木)

銀行アプリを偽のアプリにすり替えるなどのスミッシングマルウェアが増加(アンラボ)

アンラボは、2014年7月から9月においてスミッシングマルウェアが総計2,850個発見されたという社内集計の結果を発表した。

脆弱性と脅威 脅威動向
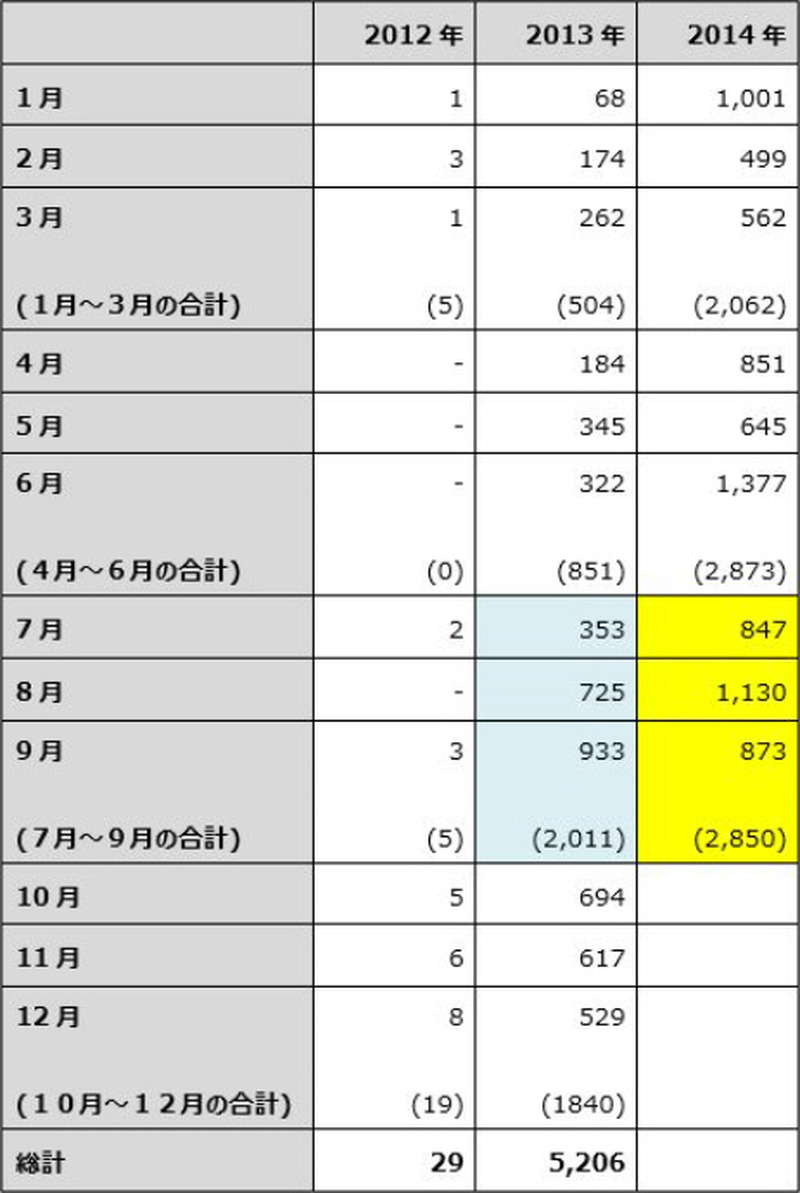
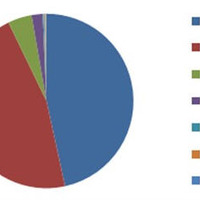
2012~2014年のスミッシングマルウェアの統計
2012~2014年のスミッシングマルウェアの統計 全 2 枚 拡大写真
株式会社アンラボは10月24日、2014年7月から9月においてスミッシングマルウェアが総計2,850個発見されたという社内集計の結果を発表した。これは、前年同期比で41.7%の増加となる。スミッシング(Smishing)とは、SMSとPhishingを組み合わせた造語。スマートフォンユーザーがSMSに含まれたURLをクリックするとマルウェアがインストールされ、攻撃者が決済情報などの個人情報を盗む攻撃手法の一種。

スミッシングマルウェアの診断名別分類では、正常な銀行アプリを偽アプリにすり替えて金融情報を窃取し金銭被害を誘発する「Bankun」類のマルウェアが46.5%で最も多くの割合を占めた。SMSを横取りモバイル決済時に認証番号やその他情報の窃取を試みる「SMS stealer」が25%で続いている。傾向としては、主に個人情報および通信事業者の情報などの窃取により小額決済の被害を誘発するよりも、大金を狙うケースが増えている。また、金融情報などの個人情報の流出により二次、三次被害が発生する恐れがあるため、より一層の注意が必要としている。

同社ではスミッシングによる被害を最小化するための対策として
1:SMSやSNS(Social Networking Service)に含まれたURLの実行を控える
2:モバイルセキュリティ対策アプリを利用し、定期的にスキャンを行う
3:システム設定にて、不明なソースの禁止設定を行う
4:スミッシング専用の検知アプリをダウンロードする
を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop