
ホテル宿泊者を標的としたマルウェア「Darkhotel」の存在を公表(カスペルスキー)
カスペルスキーは10日、ホテル宿泊者を標的としたマルウェア「Darkhotel」の存在を公表した。
脆弱性と脅威
脅威動向
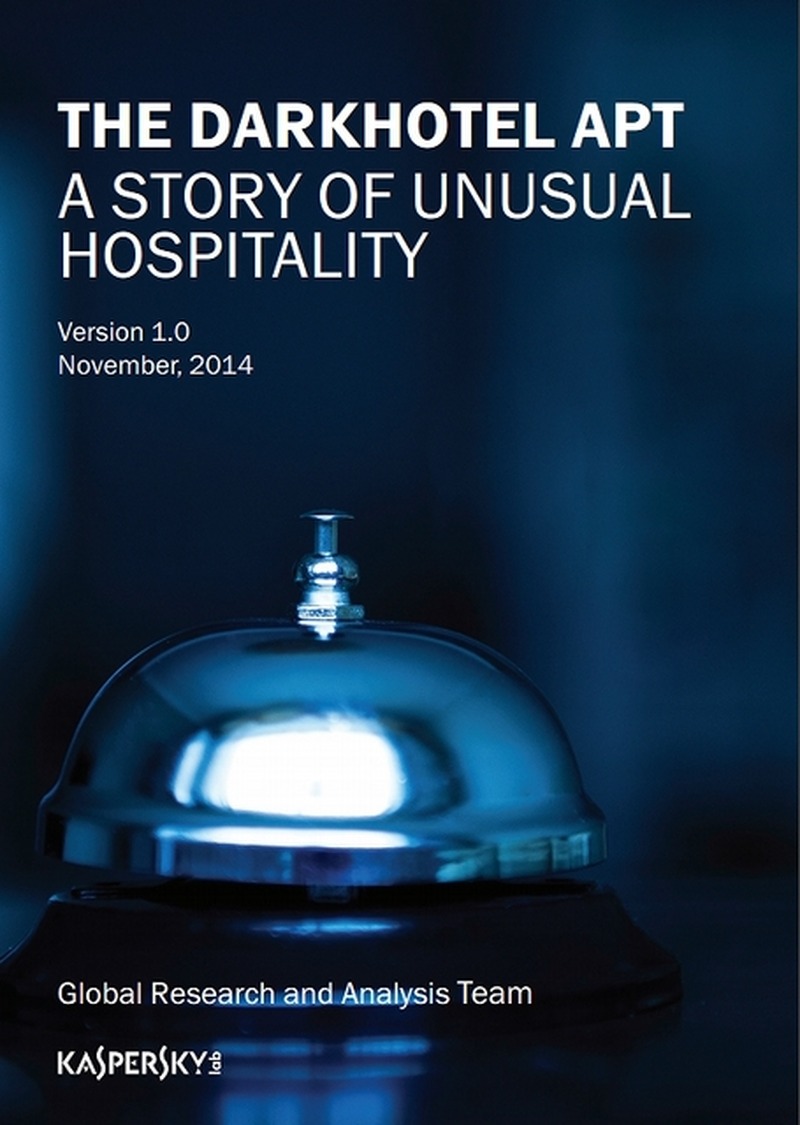
「Darkhotel」を使う攻撃者は少なくとも4年前からスパイ活動を続けており、アジア太平洋地域の高級ホテルに宿泊する企業のエグゼクティブ、研究開発部門や営業・マーケティング部門の責任者を主な標的とし、企業の機密情報を搾取しているという。
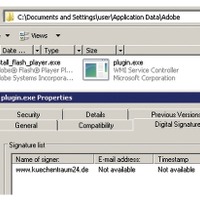
「Darkhotel」を使った攻撃では、まずホテルのネットワークに侵入し、宿泊者がホテルのWi-Fiに接続を試みるのを待つ。そして宿泊者がネット利用を開始したタイミングでGoogle Toolbar、Adobe Flash、Windows Messengerといったツールのアップデートに見せかけた、バックドアのインストールを求める。
攻撃者は、マシンにダウンロードさせたバックドアから、標的の地位や人物を選別し、トロイの木馬、デジタル署名された巧妙なキーロガー、個人情報を窃取するモジュールなど、さらに高度なツールをダウンロードさせるかどうかを判断する。標的となった人物のマシンが感染した場合は、その中に保存されている企業の知的財産といった機密情報が盗まれる。攻撃が完了すると、攻撃者は利用したツール類をホテルのネットワークから取り除き、そのまま潜んで次の標的が現れるのを待つ。なお解析されたマルウェアのコードから、攻撃者が韓国語を話す人物であることが特定されている。
Kaspersky Lab のプリンシパルセキュリティリサーチャーであるコート・バウムガートナー氏は、Darkhotelについて「標的型攻撃と無差別攻撃が混在しているように見えますが、情報搾取は地位の高い人をターゲットにしており、また、ボット化したマシンは、多くの人々の監視、敵意をもった集団によるDDoS攻撃への利用、ターゲットへのさらに精緻化したスパイツールの展開に利用されます」とコメントしている。
ホテル宿泊者を標的としたマルウェア「Darkhotel」
《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/




