Dropboxのファイルリンク機能をマルウェア感染に悪用する例を確認(アンラボ) | ScanNetSecurity
2026.10.25(日)

Dropboxのファイルリンク機能をマルウェア感染に悪用する例を確認(アンラボ)

アンラボは、「Dropbox」サービスを悪用したマルウェアが持続的に発見されているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
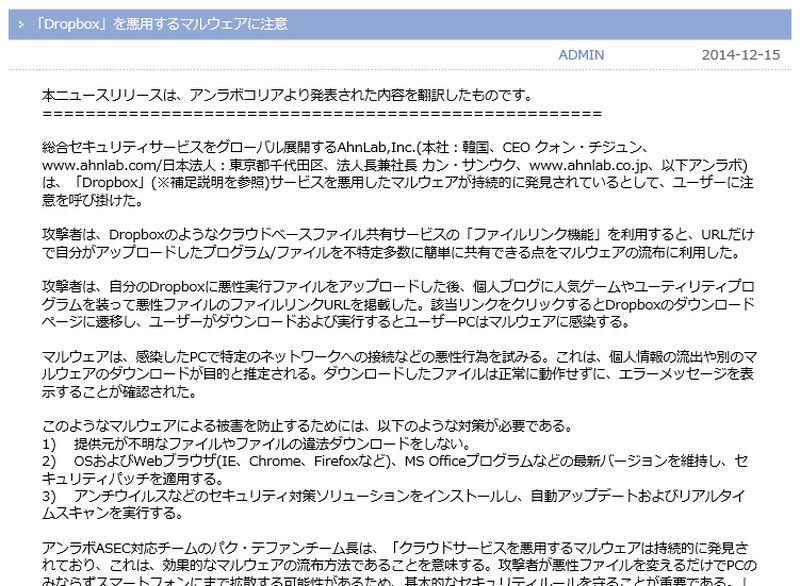
アンラボによる発表
アンラボによる発表 全 1 枚 拡大写真
株式会社アンラボは12月15日、「Dropbox」サービスを悪用したマルウェアが持続的に発見されているとして注意喚起を発表した。これはアンラボコリアの発表を翻訳したもの。攻撃者は、Dropboxのようなクラウドベースファイル共有サービスの「ファイルリンク機能」を利用すると、URLだけで自分がアップロードしたプログラム/ファイルを不特定多数に簡単に共有できる点をマルウェアの流布に利用した。

攻撃者は、自分のDropboxに悪性実行ファイルをアップロードした後、個人ブログに人気ゲームやユーティリティプログラムを装って悪性ファイルのファイルリンクURLを掲載した。該当リンクをクリックするとDropboxのダウンロードページに遷移し、ユーザがダウンロードおよび実行するとユーザのPCがマルウェアに感染する。マルウェアは、感染したPCで特定のネットワークへの接続などの悪性行為を試みるものであったため、個人情報の流出や別のマルウェアのダウンロードが目的と推定している。ダウンロードしたファイルは正常に動作せずに、エラーメッセージを表示することが確認されたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  3. 委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

    委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop