「Adobe Flash Player」に2つの脆弱性、ひとつはパッチを公開(アドビ) | ScanNetSecurity
2026.11.11(水)

「Adobe Flash Player」に2つの脆弱性、ひとつはパッチを公開(アドビ)

アドビは、「Adobe Flash Player」のセキュリティアドバイザリ(APSA15-01)およびセキュリティアップデート(APSB15-02)を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
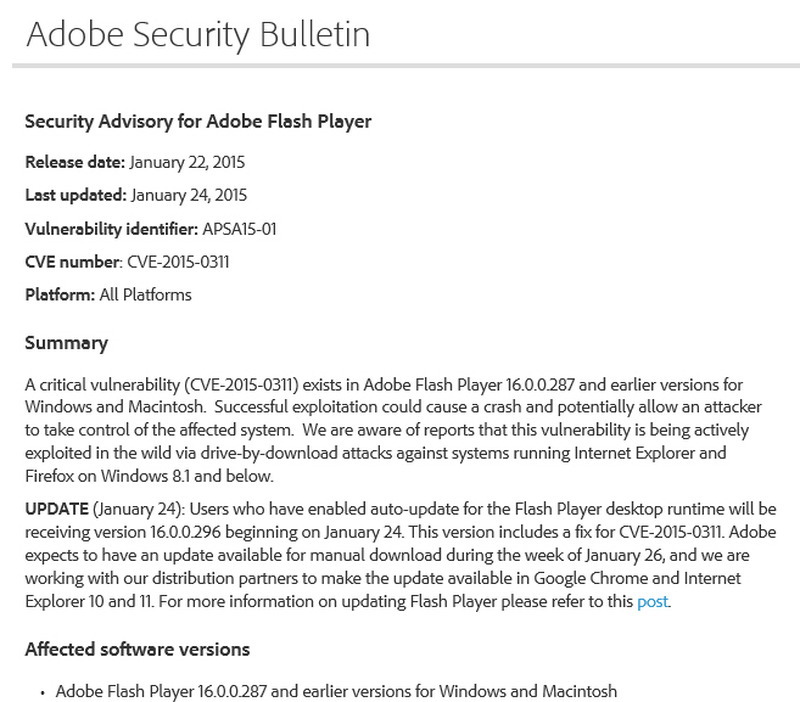
アドビによるセキュリティ情報
アドビによるセキュリティ情報 全 1 枚 拡大写真
米Adobe Systems(アドビ)は1月22日(米国時間)、「Adobe Flash Player」のセキュリティアドバイザリ(APSA15-01)およびセキュリティアップデート(APSB15-02)を発表した。

アップデートで対応する脆弱性は「CVE-2015-0310」で、メモリアドレスのランダム化が原因でメモリの内容を読み出される可能性があるというもの。すでに実環境でこの脆弱性を悪用する攻撃が確認されている。本脆弱性の影響を受ける製品は、Windows版およびMacintosh版の「Adobe Flash Player 16.0.0.257およびそれ以前」「13.0.0.260およびそれ以前の13.x」、Linux版の「Adobe Flash Player 11.2.202.429およびそれ以前」。本脆弱性は3段階の中間となる「2」としてアナウンスしている。

また、アドバイザリは「CVE-2015-0311」の脆弱性に関するもので、悪用されるとシステムがクラッシュし乗っ取られる可能性がある。すでに実環境で、Windows 8上のInternet ExplorerおよびFirefoxを狙うドライブバウダウンロード攻撃が確認されている。本脆弱性の影響を受ける製品は、Windows版およびMacintosh版の「Adobe Flash Player 16.0.0.287およびそれ以前」「13.0.0.262およびそれ以前の13.x」、Linux版の「Adobe Flash Player 11.2.202.438およびそれ以前」。パッチは1月26日の週に公開される予定としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. 九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

    九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

  4. 守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数

    守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数PR

  5. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

ランキングをもっと見る
PageTop