MongoDBの設定ミスで顧客情報漏えいの可能性、アクセスが急増(警察庁) | ScanNetSecurity
2026.11.13(金)

MongoDBの設定ミスで顧客情報漏えいの可能性、アクセスが急増(警察庁)

警察庁は、インターネット上に不用意に公開されている「MongoDB」を探索する目的と考えられるアクセスが増加しているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
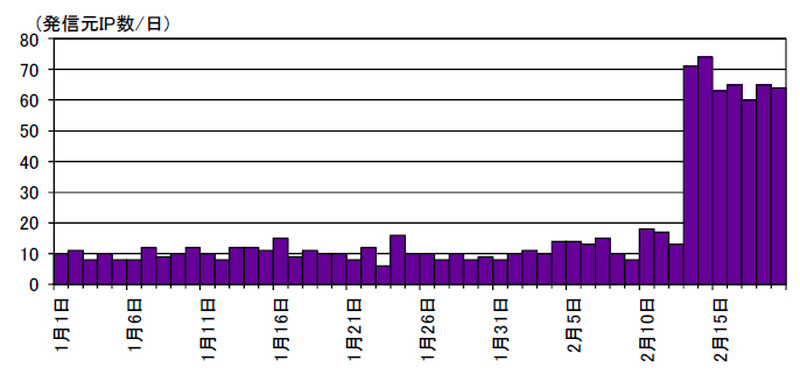
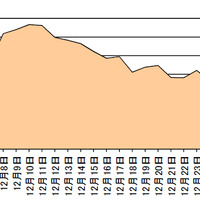
宛先ポート27017/TCP に対するアクセスの発信元IP アドレス数の推移
宛先ポート27017/TCP に対するアクセスの発信元IP アドレス数の推移 全 2 枚 拡大写真
警察庁は2月20日、インターネット上に不用意に公開されている「MongoDB」を探索する目的と考えられるアクセスが増加しているとして、注意喚起を発表した。MongoDBは、米MongoDB社によって開発されているオープンソースのデータベースソフトウェア。2月10日、ドイツのザールランド大学のグループが、インターネット経由で外部から認証を必要とせずにアクセスすることができるMongoDBデータベースを約4万件確認したとの研究結果を公表した。

同研究結果では、実際に膨大な顧客情報が外部から参照可能となっていたデータベースも存在したと指摘しており、日本国内のIPアドレスにおいても外部から参照可能なデータベースが確認されていることが報告されている。なお、同グループは本件について、MongoDB社の責任ではなく利用者の不適切な設定に原因があるとしている。

警察庁の定点観測システムでは、MongoDBが初期設定で使用する27017/TCPポートを宛先とするアクセスの発信元IPアドレス数が、2月13日から大きく増加している。しかも、アクセスは単なるポートスキャン行為だけでなく、実際にMongoDBデータベースの情報収集を試みる問い合わせを継続して多数観測しているという。警察庁ではMongoDBを利用している企業や組織に対し、外部からのアクセスを制限することや適切な認証を実施するといった対策を早急に行うよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop