無線LAN回線を使用時に中間者攻撃を受ける脆弱性を修正、アプリを最新版に更新することを呼びかけ(LINE)
LINEは16日、スマートフォンアプリ「LINE」に存在する脆弱性を修正したことを公表した。LINE内のトーク内容・友だち一覧などのデータが取得・改ざんされる可能性があったという。アプリを最新版にすることで解消される。
製品・サービス・業界動向
業界動向
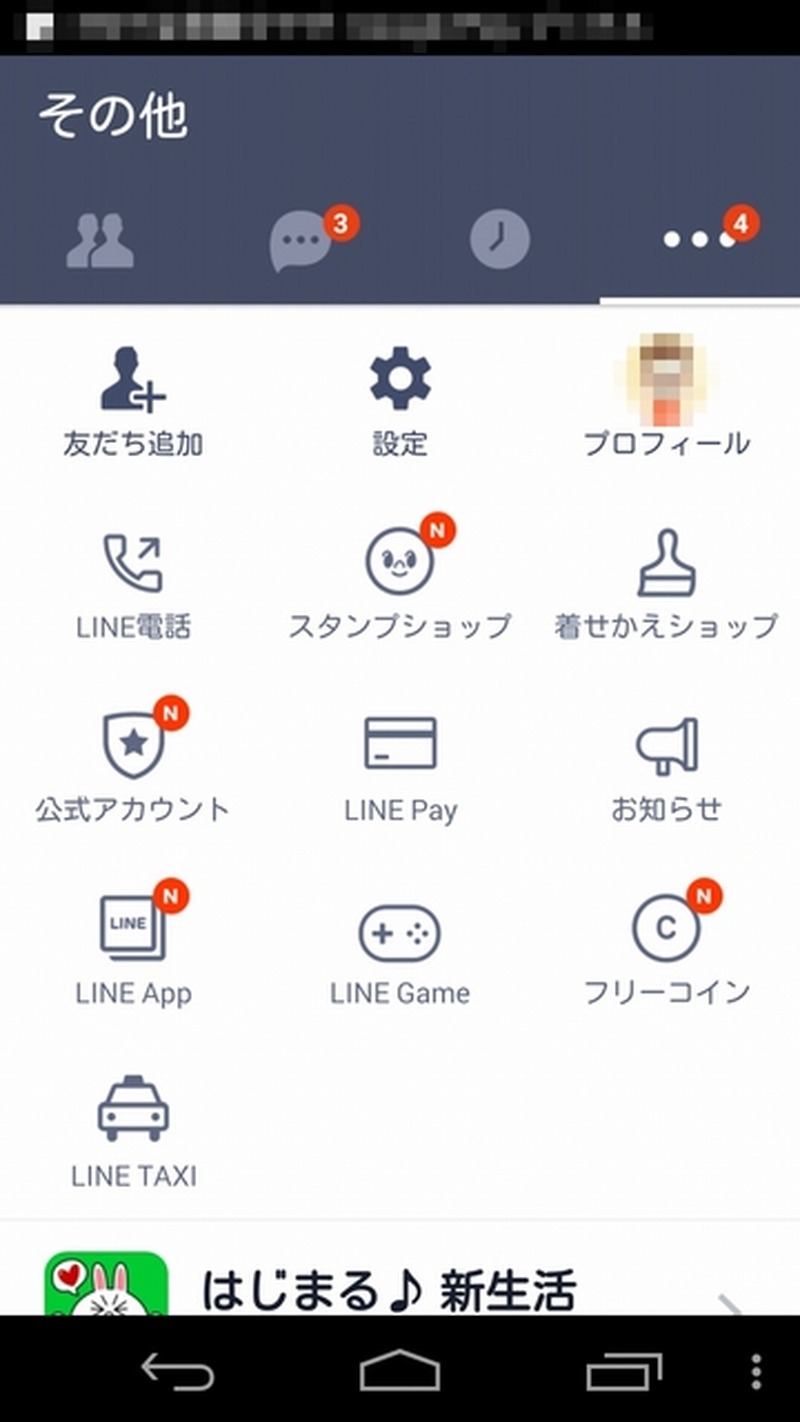
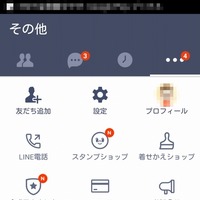
この脆弱性は、無線LAN回線(Wi-Fi)を使用したときに、悪意のある第三者が「中間者攻撃(man-in-the-middle attack)」を行う可能性があるというもの。悪用目的で設置されたWi-Fiにアクセスした状態で、LINE上で特定の操作を行ったときに、トーク内容やデータの抜き取りが可能になった。LINEアプリ内の[その他]にあるページを開く、メッセージ・タイムラインに記載されたURLにアクセスするといった操作が該当する。
JPCERTコーディネーションセンター(JPCERT/CC)および情報処理推進機構(IPA)が2月3日にLINEに報告。連絡を受けた同社は、直後にLINEを修正。3月4日にiOS版、3月10日にAndroid版の順に修正版をリリースした。現在、この脆弱性による被害は確認されていないとしている。
またこれ以外にも、悪意のある第三者が、友だち表示名に不正なプログラムコードを埋め込んだ状態で友だち申請をし、そのコードが実行されると、LINE内の情報が閲覧・改ざんされる可能性があるという脆弱性があった。この脆弱性もあわせて修正されている。
LINEでは、「アプリを最新バージョンに更新する」「知らない無線LAN(Wi-Fi)には接続しない」といったことに日頃から留意するよう呼びかけている。
LINE、「中間者攻撃」を受ける脆弱性を修正
《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/