「ゆうちょ銀行」を騙るフィッシングメールを確認、注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.10.02(金)

「ゆうちょ銀行」を騙るフィッシングメールを確認、注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、「ゆうちょ銀行」を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
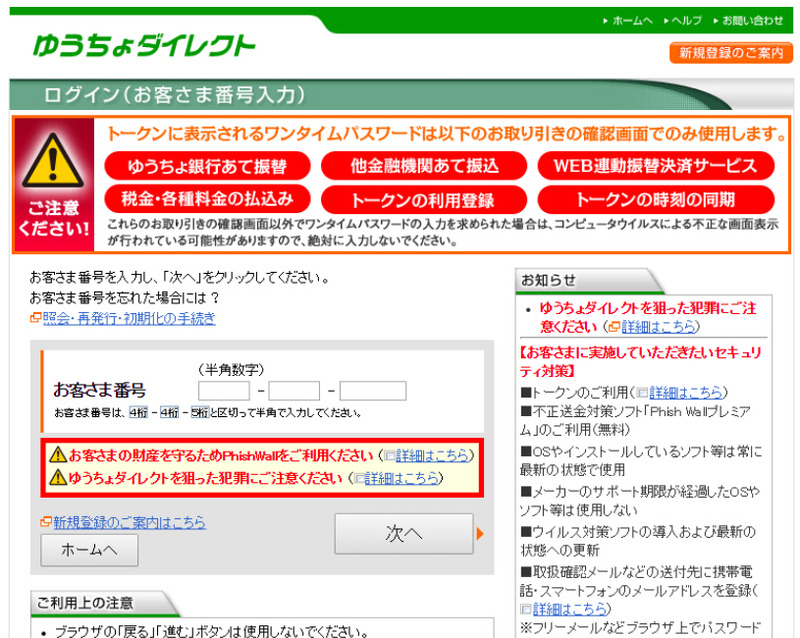
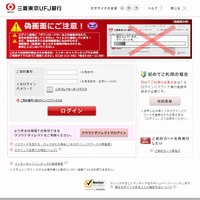
確認されたフィッシングサイト
確認されたフィッシングサイト 全 2 枚 拡大写真
フィッシング対策協議会は5月15日、「ゆうちょ銀行」を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【ゆうちょ銀行】本人認証サービス」「【ゆうちょ銀行】メールアドレスの確認」といった件名のメールで、ネットショップでの情報漏えい事件を受けてシステムをアップデートしたため、アカウントが凍結されないために登録の確認が必要であるとして、リンクをクリックしてログインさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●.cn/js/index.htm
http://●●●●.com/pk/
http://www.●●●●.net/pk/
http://www.●●●●.cn/js/

これらをクリックすると、下記のURLに転送される。

http://direct.jp-bank.japanpost.jp.czi.●●●●.com/tp1web/U010101SCK.htm

同協議会によると、5月15日10時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(お客様番号、合言葉、ログインパスワードなど)を絶対に入力しないよう呼びかけている。

http://www.antiphishing.jp/news/alert/jpbank20150515.html

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop