ランサムウェアの被害が増加、脆弱性対策などを呼びかけ(JPCERT/CC) | ScanNetSecurity
2026.11.18(水)

ランサムウェアの被害が増加、脆弱性対策などを呼びかけ(JPCERT/CC)

JPCERT/CCは、ランサムウェア感染に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
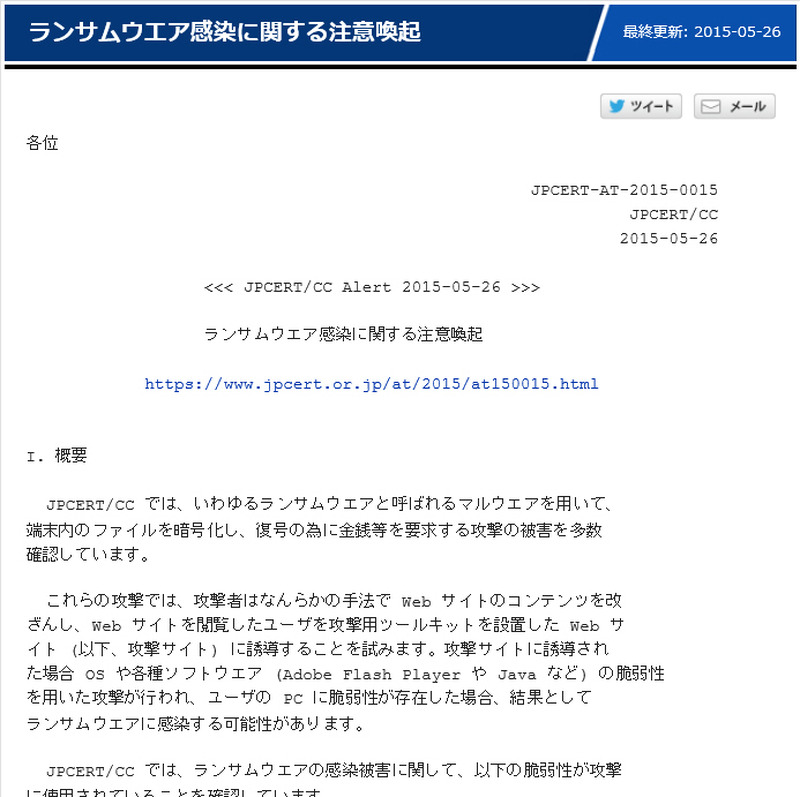
JPCERT/CCによる発表
JPCERT/CCによる発表 全 1 枚 拡大写真
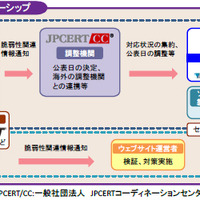
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月26日、ランサムウェア感染に関する注意喚起を発表した。同センターでは、マルウェアによりデバイス内のファイルを暗号化し、復号するために金銭やクレジットカード情報などを要求する「ランサムウェア」の被害を確認しているという。これらの攻撃では、攻撃者はなんらかの手法でWebサイトのコンテンツを改ざんして攻撃用ツールキットを設置し、ユーザをそこへ誘導させようとする。

攻撃サイトに誘導された場合、ユーザのOSや各種ソフトウェア(Adobe Flash PlayerやJavaなど)に脆弱性が存在していると、その脆弱性を悪用する攻撃が行われ、結果としてランサムウェアに感染する可能性がある。同センターでは、「CVE-2015-0313(Adobe Flash Player)」および「CVE-2014-6332(MS14-064)」の脆弱性が攻撃に使用されていることを確認している。対策として、Webサイト管理者はWebサイトで使用しているOSやソフトウェアを必要に応じて最新版に更新することと、Webサイトのコンテンツ更新は特定のPCや場所(IPアドレスなど)に限定することを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  3. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

ランキングをもっと見る
PageTop