「OpenSSL」がアップデートを公開、深刻度は「中」「低」のみ(JVN) | ScanNetSecurity
2026.10.02(金)

「OpenSSL」がアップデートを公開、深刻度は「中」「低」のみ(JVN)

IPAおよびJPCERT/CCは、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
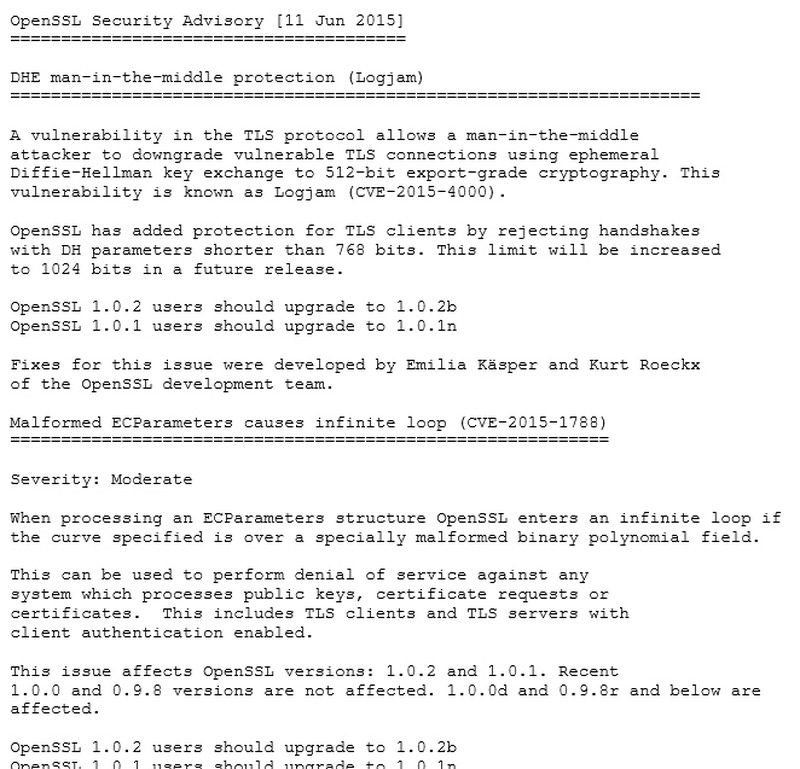
OpenSSLによるセキュリティアドバイザリ
OpenSSLによるセキュリティアドバイザリ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月12日、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性(CVE-2014-8176、CVE-2015-1788、CVE-2015-1789、CVE-2015-1790、CVE-2015-1791、CVE-2015-1792、CVE-2015-4000)が存在すると「Japan Vulnerability Notes(JVN)」で発表した。これは、OpenSSLがセキュリティアドバイザリを公開したことを受けたもの。

今回、「OpenSSL Security Advisory [11 Jun 2015]」により公開された新バージョンは、OpenSSL 1.0.2b、1.0.1n、1.0.0s、0.9.8zg。バージョンアップによって修正された脆弱性は7種類で、深刻度「中」が4件、「低」が3件となっている。なお、2014年6月に修正された「Logjamの脆弱性(CVE-2014-8176)」は、今回正式に公表された。これらの脆弱性が悪用されると、脆弱性により影響は異なるが、中間者攻撃により TLS 通信で 512 ビット輸出グレード暗号を使用させられたり(Logjam Attack)、DoS攻撃を受けるなどの可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop