SMSでパスワードの更新を促すフィッシングを確認、注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.11.16(月)

SMSでパスワードの更新を促すフィッシングを確認、注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、銀行を装って携帯電話のSMSを送り、フィッシングサイトに誘導する手口が確認されたとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
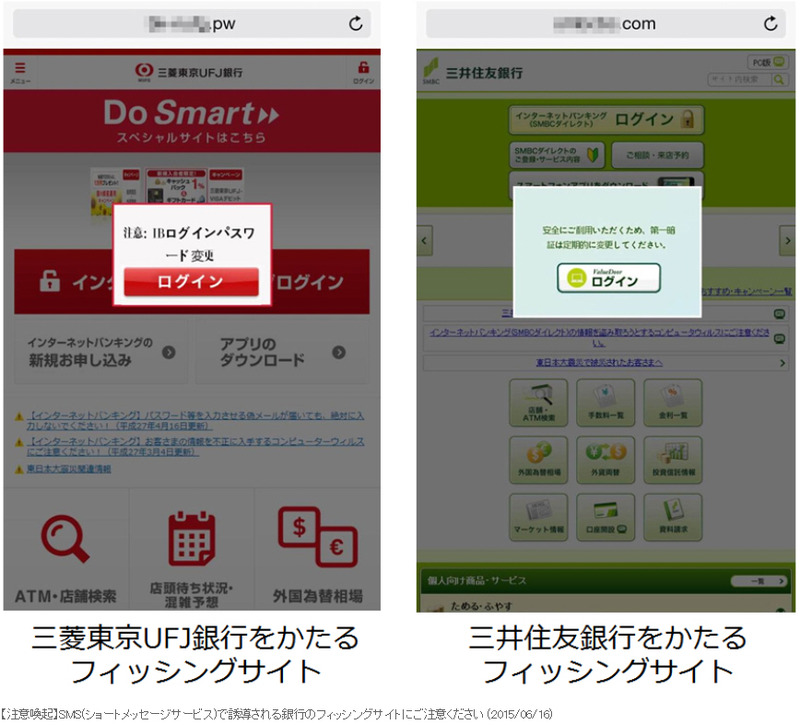
確認されたフィッシングサイト
確認されたフィッシングサイト 全 2 枚 拡大写真
フィッシング対策協議会は6月16日、銀行を装って携帯電話のSMS(ショートメッセージサービス)を送り、フィッシングサイトに誘導する手口が確認されたとして、注意喚起を発表した。確認されたメッセージには、パスワードが失効するとして、メンテナンスサイトにアクセスして更新をするよう、リンクとともに書かれている。

フィッシングと気づかずにリンクをクリックし、ログインIDやパスワードを入力してしまうと、その情報を窃取され、銀行口座に不正にアクセスされる可能性がある。同日14時現在、三井住友銀行および三菱東京UFJ銀行を騙るSMSの送信が確認されている。いずれの銀行もログインパスワードの変更を促すようなアナウンスは行っていない。万一、情報を入力した場合には速やかに各金融機関の窓口に相談するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  3. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  4. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  5. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

ランキングをもっと見る
PageTop