【Interop 2015】脆弱性を悪用した巧妙な攻撃や未知のマルウェア攻撃に対し、複数の段階ごとに罠をしかけ攻撃を阻止(パロアルトネットワークス)
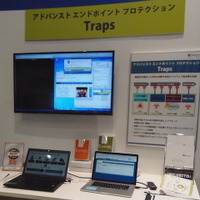
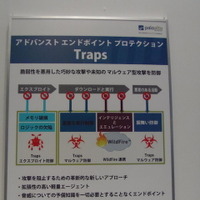
パロアルトネットワークスのブースでは、脆弱性を悪用した巧妙な攻撃や未知のマルウェア攻撃から、PCやサーバなどのエンドポイントを未然に保護するアドバンスト・エンドポイント・プロテクション「Traps」のデモを実施していた。
研修・セミナー・カンファレンス
セミナー・イベント
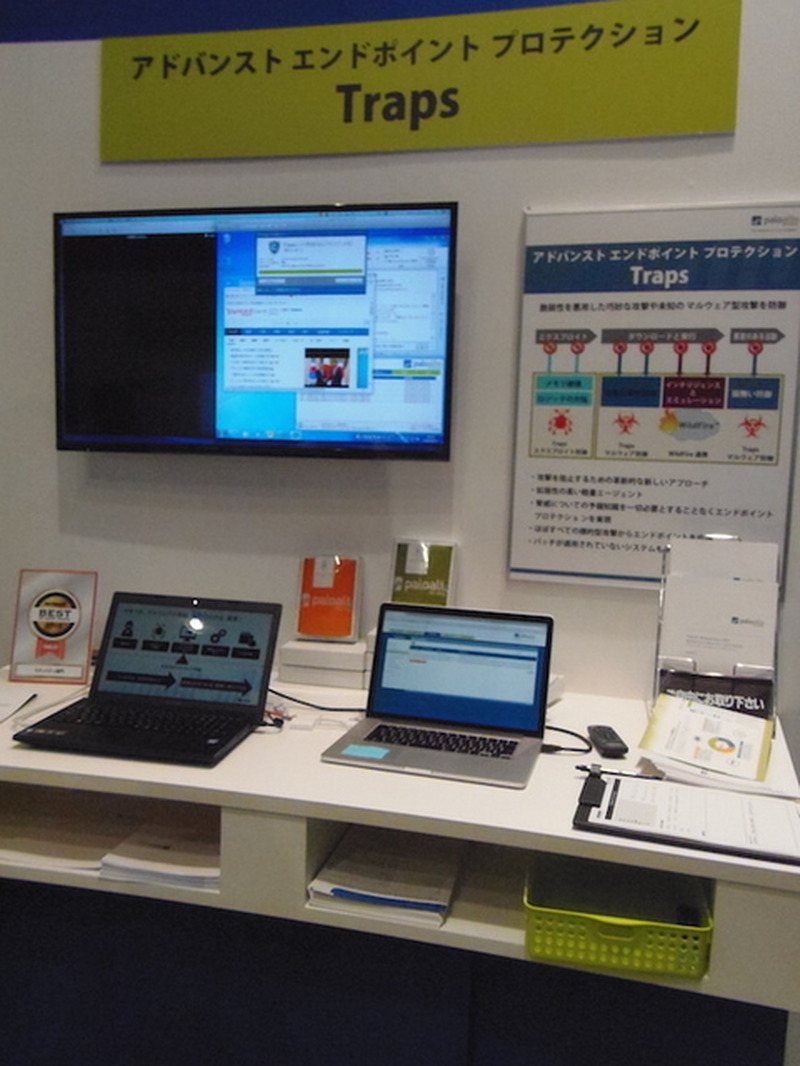
Trapsは、エクスプロイトによる攻撃の段階、マルウェアがダウンロードされ、実行に移される段階、さらに悪意のある活動を開始する段階というように、複数の段階ごとに罠(トラップ)をしかけ、攻撃を阻止する新アプローチを採用している点が大きな特徴だ。
ゼロディ攻撃など未知の攻撃で、重要データを奪取しようとする際には、共通の技術・手法が用いられる。そこでTrapsは20を超える脆弱性悪用防御モジュールを使って、攻撃の各プロセスで共通の技術・手法を即座に検知することが可能だ。攻撃プロセスをブロックし、そのプロセスを終了させ、悪質なコード配信を無効化する仕組みだ。
この防御モジュールは、悪意ある活動のスキャンや監視を常に行っているわけでなく、起動するエクスプロイトに対して、モジュールを同時にロードし、事前にトラップを張って待つ形となる。そのためCPUやメモリーのパワーをほとんど使用しないで済む。
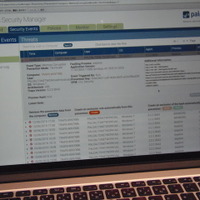
また、攻撃があったことをユーザーと管理者の双方にイベントとして通知し、すべての詳細をESM(Endpoint Security Manager)に報告する。Trapsの軽量エージェントが、実行されたプロセスを継続的に記録し、その情報をESMに送るからだ。試行された攻撃に関するフォレンジックを収集することで、まだ保護されていない可能性のある他のエンドポイントに対しても、未然に防御策を打つことも可能になるという。
実際のデモでは、フラッシュの脆弱性を突いた攻撃により、ブラウザが悪意のあるサイトに移動し、マルウェアをダウンロードして実行するという流れで、Trapsが各段階で罠を張って防御する様子を披露。たとえ各段階で何度か罠をすり抜けても、Trapsが多層で防御しているため、どこかの段階で必ず攻撃が止められることが的確に解説されていた。
【Interop 2015 Vol.54】パロアルト、ゼロディ攻撃を未然に防ぐエンドポイント・セキュリティ対策
《井上猛雄@RBB TODAY》
関連記事
この記事の写真
/