旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ) | ScanNetSecurity
2026.11.16(月)

旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ)

アカマイは、同社のPLXsertを通して新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
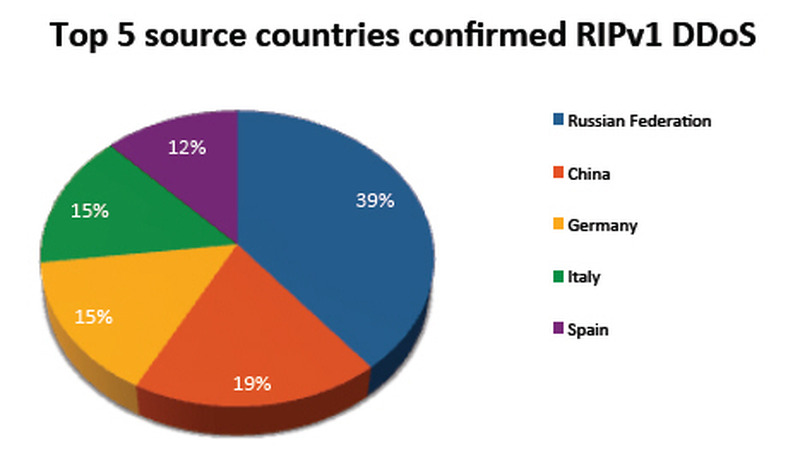
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は7月2日、同社のProlexic Security Engineering & Response Team(PLXsert)を通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、旧式のRouting Information Protocolバージョン1(RIPv1)を使用したリフレクション攻撃や増幅攻撃の増加に注意を呼びかけるものとなっている。

RIPv1は、小規模なマルチルータネットワークにおいて、ルート情報を動的に共有する容易な手段。一般的なリクエストは、初回設定時または起動時にRIPが動作するルータから送信され、その後はリクエストを受け取ったすべてのデバイスがルートのリストを応答し、ブロードキャストとして送ることでアップデートを行う。標準的なRIPv1リクエストは1件につき24バイトペイロードと小さい反面、1回のリクエストで504バイトの複数の応答ペイロードが攻撃対象に送信される。このため、攻撃者はRIPv1を利用したDDoSリフレクション攻撃を好むという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop