「Adobe Flash Player」に未修正の脆弱性、ゼロデイ攻撃も発生(JPCERT/CC) | ScanNetSecurity
2026.11.16(月)

「Adobe Flash Player」に未修正の脆弱性、ゼロデイ攻撃も発生(JPCERT/CC)

JPCERT/CCは、「Adobe Flash Player」の未修正の脆弱性に関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
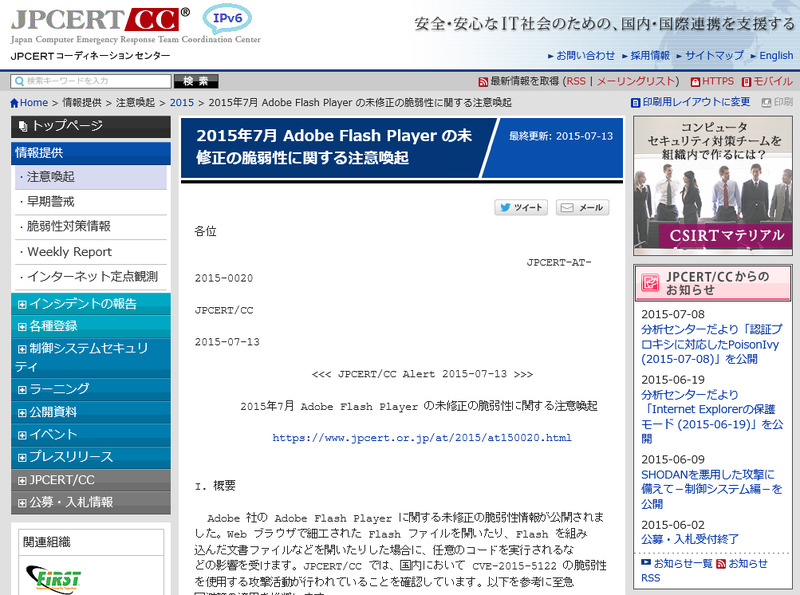
JPCERT/CCによる注意喚起
JPCERT/CCによる注意喚起 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月13日、「Adobe Flash Player」の未修正の脆弱性に関する注意喚起を発表した。これはアドビ社の発表を受けたもので、Webブラウザで細工されたFlashファイルを開いたり、Flashが組み込まれた文書ファイルなどを開いたりした場合に、任意のコードを実行されるなどの影響を受ける。JPCERT/CCでは、国内において「CVE-2015-5122」の脆弱性を使用する攻撃活動が行われていることを確認しているという。

対象となる製品とバージョンは、「Adobe Flash Player 18.0.0.203 およびそれ以前(Internet Explorer、Mozilla Firefox、Google Chromeなど)」で、「CVE-2015-5122」および「CVE-2015-5123」の脆弱性が確認されている。アドビではこれらの脆弱性を修正するアップデートを7月12日の週(現地時間)に公開するとしている。JPCERT/CCでは、アップデートが公開されるまでの暫定対策として、「インターネットオプション」の設定変更と、「EMET」でInternet Explorerを対象に追加する方法を紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  3. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  4. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  5. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

ランキングをもっと見る
PageTop