BIOS実装でスリープ復帰後に保護が無効になる可能性、Appleも類似の問題(JVN) | ScanNetSecurity
2026.11.17(火)

BIOS実装でスリープ復帰後に保護が無効になる可能性、Appleも類似の問題(JVN)

IPAおよびJPCERT/CCは、複数のBIOS実装において、スリープモードからの復帰後に書き込み保護が適切に設定されない問題が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
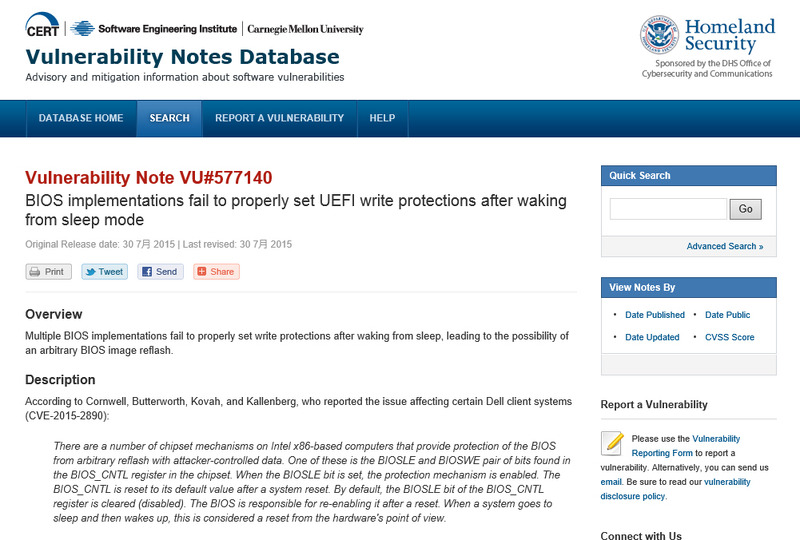
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月31日、複数のBIOS実装において、スリープモードからの復帰後に書き込み保護が適切に設定されない問題が存在すると「Japan Vulnerability Notes(JVN)」で発表した。この問題は、インテル x86 ベースのコンピュータのチップセットに搭載されている、BIOSが任意に書き換えられることを防ぐ仕組みのひとつ、BIOS_CNTLレジスタのBIOSLEビットとBIOSWEビットに存在する。

これらの初期値は、保護は無効化になっており、システムがリセットされるとBIOS_CNTLレジスタも初期化される。通常の起動時にはBIOSが再設定を行うが、スリープからの復帰時には適切に再設定されない事例が、特定のDELL製クライアントシステム確認されている(CVE-2015-2890)。またAppleのシステムにおいても類似の問題(CVE-2015-3692)が確認されている。この問題が悪用されると、当該システムに物理アクセス可能で root 権限を持つ攻撃者によって、システムのBIOSを任意のイメージに書き換えられる可能性がある。DELL製品とApple製品では問題を修正するアップデートが公開されているが、CERT/CCでは他の製品においても調査中であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

ランキングをもっと見る
PageTop