スマホアプリ「LINE」の脆弱性の発見を公募、報告者には報奨金も(LINE) | ScanNetSecurity
2026.11.20(金)

スマホアプリ「LINE」の脆弱性の発見を公募、報告者には報奨金も(LINE)

 LINEは5日、サービスの脆弱性の発見を公募し、報告者に報奨金を支払う「LINE Bug Bounty Program」を発表した。スマホアプリ「LINE(ライン)」(iPhone/Android)が対象で、8月24日12時~9月23日12時(日本時間)の期間限定で実施する。

製品・サービス・業界動向 業界動向
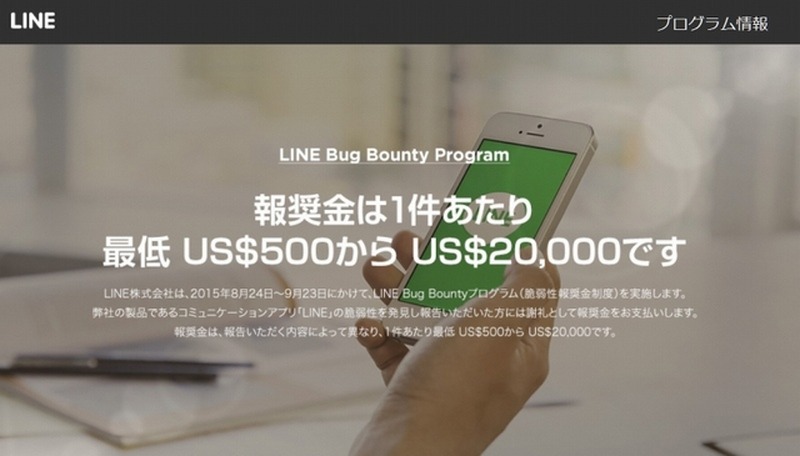
「LINE Bug Bounty」ページ
「LINE Bug Bounty」ページ 全 2 枚 拡大写真
 LINEは5日、サービスの脆弱性の発見を公募し、報告者に報奨金を支払う「LINE Bug Bounty Program」を発表した。スマホアプリ「LINE(ライン)」(iPhone/Android)が対象で、8月24日12時~9月23日12時(日本時間)の期間限定で実施する。

 LINEでは、セキュリティ専門組織によるセキュリティ検証や脆弱性対策を実施しているが、さらなる安全性確保のため、「LINE Bug Bounty Program」を実施する。なお、同様の取り組みは、他の大手IT企業でも実施している。

 「LINE Bug Bounty Program」では、期間内に報告されたLINEアプリの脆弱性確認・審査し、その内容が認められれば報告者名(ニックネーム可)や概要を公表するとともに、重要度に応じて1件当たり$500~$20,000の報奨金を支払うとのこと。すでにLINEにて把握しているものや他者によって先に発見・報告されているものは、審査対象外。

 あわせてLINEでは、 「セキュリティ&プライバシー」ページをコーポレートサイトに追加。LINEのプライバシーポリシーや、セキュリティ強化への取り組みや体制などを掲載している。

LINE、脆弱性の発見者に報奨金……「LINE Bug Bounty Program」実施

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

    Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  4. SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

    SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

  5. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

ランキングをもっと見る
PageTop