日本のユーザを狙う標的型攻撃がより巧妙に--四半期レポート(トレンドマイクロ) | ScanNetSecurity
2026.11.04(水)

日本のユーザを狙う標的型攻撃がより巧妙に--四半期レポート(トレンドマイクロ)

トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2015年第2四半期セキュリティラウンドアップ」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
報告書「2015年第2四半期セキュリティラウンドアップ」
報告書「2015年第2四半期セキュリティラウンドアップ」 全 3 枚 拡大写真
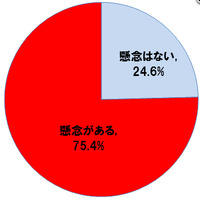
トレンドマイクロ株式会社は8月20日、日本国内および海外でのセキュリティ動向を分析した報告書「2015年第2四半期セキュリティラウンドアップ」を公開した。今期は、巧妙な偽装工作が施された標的型メールによる攻撃が多数確認されたほか、脆弱性を狙う攻撃の活発化や金融サービスの利用者を狙う攻撃の変化も顕著であったとしている。また、身代金要求型不正プログラム「ランサムウェア」の法人ユーザへの攻撃や日本への本格的な上陸にも懸念を示している。

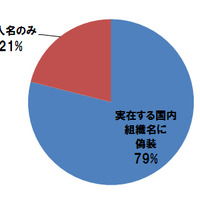
2015年第2四半期は、国内の企業・組織が相次いで標的型サイバー攻撃の被害を公表した。公表された15件の事例のうち、12件が標的型メールにより組織内部に侵入されていた。同社では、2015年1月~6月に報告された事例のうち「EMDIVI」と「PLUG X」が使用された19件の標的型メールの事例詳細を分析した結果、19件のうち79%が、メールの送信者情報を実在する国内組織に偽装していることが分かった。また、パスワード付き圧縮ファイルを添付したメールを送り、2通目のメールでパスワードを送るという、ビジネスマナーで通常行われる方式を実践しており、これは受信者の信頼を得る狙いがあるとしている。

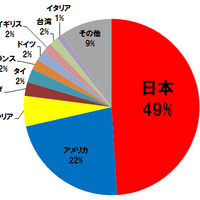
また同四半期は、脆弱性攻撃ツールであるエクスプロイトキットが設置された不正サイトへの全世界からのアクセス数が、前期比で67%増加した。このうち、日本からのアクセス数は49%と大きな割合を占めている。さらに、同四半期に報告された5件のAdobe Flash Playerの脆弱性のうち4件が、報告後8日以内にエクスプロイトキットに悪用されていた。このことから、エクスプロイトキットの開発者は、利用者の多いOS・アプリケーションの脆弱性情報を常に収集し、発覚後早期に悪用しようとしていることが読み取れるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ハッカー協会の事件簿 #01「社会的損失」

    ハッカー協会の事件簿 #01「社会的損失」

ランキングをもっと見る
PageTop