マルウェアに感染したCisco社製ルータを探索するアクセスを観測(警察庁) | ScanNetSecurity
2026.11.12(木)

マルウェアに感染したCisco社製ルータを探索するアクセスを観測(警察庁)

警察庁は、「SYNful Knock」マルウェアに感染したCisco社製ルータを探索していると考えられるアクセスを観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
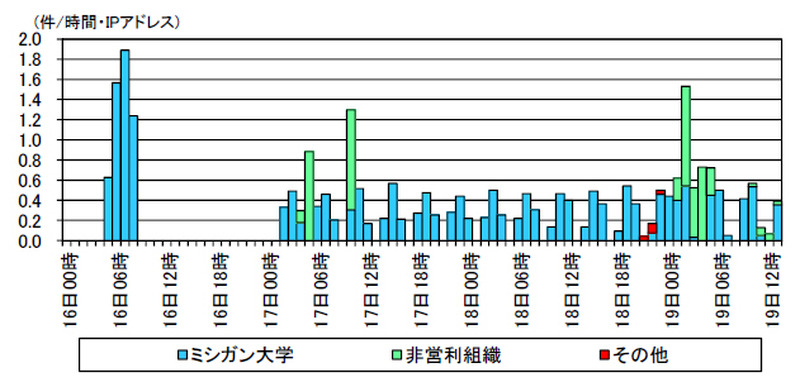
マルウェアに感染したCisco 社製ルータを探索するアクセスの発信元組織別の推移状況(9月16 日0時 ~ 9月19 日14 時)
マルウェアに感染したCisco 社製ルータを探索するアクセスの発信元組織別の推移状況(9月16 日0時 ~ 9月19 日14 時) 全 1 枚 拡大写真
警察庁は9月20日、「SYNful Knock」マルウェアに感染したCisco社製ルータを探索していると考えられるアクセスを観測したとして、「@police」において注意喚起を発表した。このマルウェアは「SYNful Knock」と呼ばれるもので、Cisco社製ルータに感染し、バックドアを作成して攻撃者の遠隔操作を可能にする。米セキュリティ企業が9月15日に公表した。

9月16日には、米ミシガン大学の研究者グループがこのマルウェアに感染しているルータの探索を実施、同マルウェアと同様の応答を返す79台のホストを発見した。9月17日には、特定の非営利組織も同様の探索を行っており、同庁ではこれらの探索パケットを観測している。しかし、9月18日21時から19日0時にかけて、前述のいずれのものと異なるIPアドレスからの探索活動を観測したという。

このIPアドレスは、クラウドホスティングサービスを行う企業が管理する日本国以外の特定の国に割り当てられたIPアドレスであり、攻撃者が探索活動を実施している可能性も考えられるとしている。マルウェアについて公表したセキュリティ企業によると、ルータの管理者パスワードを初期値のまま運用している、あるいはその情報が漏えいしていることが原因として考えられるとしており、同庁ではパスワードやその管理方法について再点検するよう勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop