フィッシングサイトの半数以上が金融機関を装う--JPCERT/CCレポート(JPCERT/CC) | ScanNetSecurity
2026.11.12(木)

フィッシングサイトの半数以上が金融機関を装う--JPCERT/CCレポート(JPCERT/CC)

JPCERT/CCは、2015年7月1日から9月30日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
インシデント報告関連件数
インシデント報告関連件数 全 3 枚 拡大写真
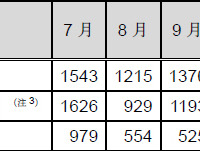
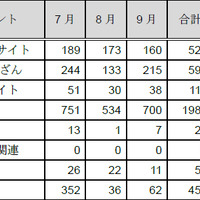
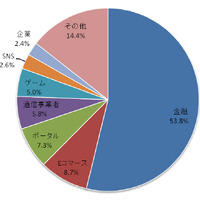
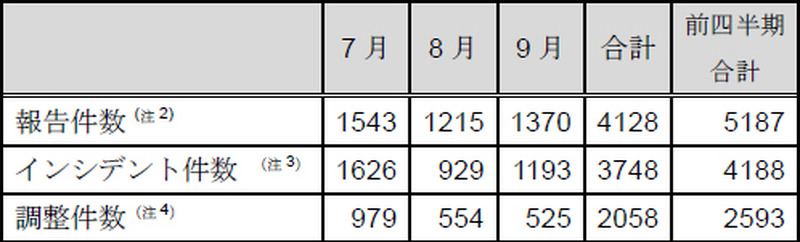
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は10月8日、2015年7月1日から9月30日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。インシデント報告対応レポートによると、同四半期にJPCERT/CCが受け付けたインシデント報告件数は4,128件で、前四半期(5,187件)から20%減少した。インシデントの内訳は「スキャン」が53.0%、「Webサイト改ざん」が15.8%、「フィッシングサイト」が13.9%を占めた。フィッシングサイト全体では、金融機関のサイトを装ったものが53.8%、Eコマースサイトを装ったものが8.7%を占めている。

本四半期に報告が寄せられたフィッシングサイトの件数は522件で、前四半期の491件から6%増加し、前年度同期(417件)との比較では25%の増加となっている。活動概要では、「APCERT年次総会2015、サイバーグリーンおよびTSUBAMEワークショップの開催~2016年APCERT年次総会ホストはJPCERT/CC~」「連絡不能開発者の製品に関する脆弱性情報の公表を開始」「サイバーセキュリティ対策活動への協力者に感謝状贈呈」「日本シーサート協議会の加盟会員が100組織となる」をトピックに挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop