FAX受信通知や企業名を騙るメールを複数検知、30件でマルウェアをDL(日本IBM) | ScanNetSecurity
2026.11.07(土)

FAX受信通知や企業名を騙るメールを複数検知、30件でマルウェアをDL(日本IBM)

日本IBMは、Tokyo SOCにおいてレンタルオフィスのFAX受信通知を装ったり、実在する企業名およびそれに類似した企業名を騙ったりする不審なメールを日本国内の複数の環境で検知したとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
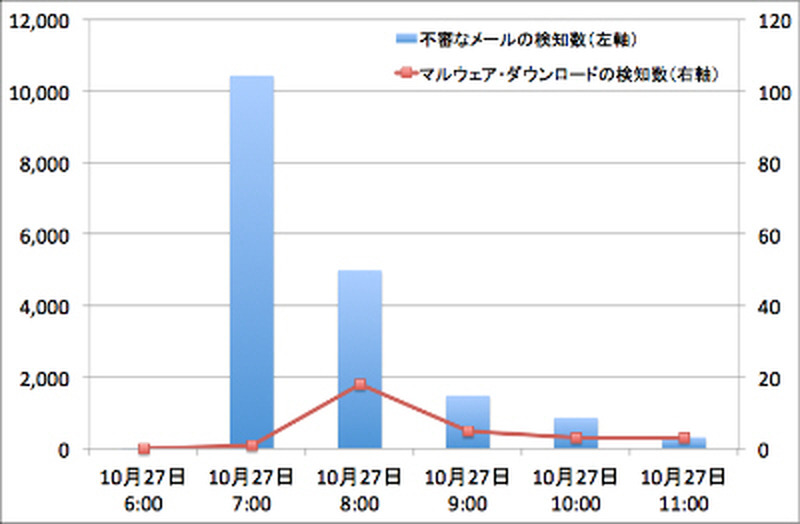
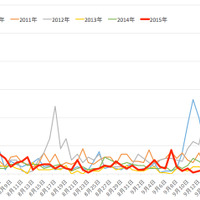
不審なメールの検知数およびマルウェア・ダウンロードの検知数の推移(Tokyo SOC 調べ:2015年10月27日)
不審なメールの検知数およびマルウェア・ダウンロードの検知数の推移(Tokyo SOC 調べ:2015年10月27日) 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は10月28日、Tokyo SOCにおいてレンタルオフィスのFAX受信通知を装ったり、実在する企業名およびそれに類似した企業名を騙ったりする不審なメールを10月27日午前6時頃から正午まで、日本国内の複数の環境で検知したとして、注意を呼びかけている。このメールには、不正なマクロを含むMicrosoft Word(doc)ファイルが添付されており、マクロが実行されて攻撃が成功すると、不正なWebサーバからマルウェアがダウンロードされることを確認したという。

このマルウェアは、オンラインバンキングの認証情報の窃取を目的とするものと見られ、該当の不審なメールに添付されているファイルの名称は「10280.doc」「2610-099189.doc」「2F4A8C1B-9DB6-4749-AA9C-9ED67A419132-574-IF.doc」が確認されている。これは標的型攻撃ではなく、不特定多数に対しばらまかれたものと判断している。Tokyo SOCではこの不審なメールを18,000通以上検知しており、特に午前7時台から8時台にかけての検知数が顕著であった。メールの開封率を上げるために日本国内の始業時間を狙って送信された可能性が高いとしている。また、添付ファイルが開かれて不正なマクロが実行された結果として発生しているマルウェアのダウンロードは10月27日に30件あったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop