3種類の新たなリフレクションDDoS攻撃を観測、アドバイザリを公開(アカマイ) | ScanNetSecurity
2026.11.16(月)

3種類の新たなリフレクションDDoS攻撃を観測、アドバイザリを公開(アカマイ)

アカマイは、米Akamai社によるプレスリリースの抄訳として、同社が発行した新たなサイバーセキュリティの脅威に関するアドバイザリ(Threat Advisory)について発表した。

脆弱性と脅威 脅威動向
リフレクションDDoS攻撃とアカマイによる緩和
リフレクションDDoS攻撃とアカマイによる緩和 全 1 枚 拡大写真
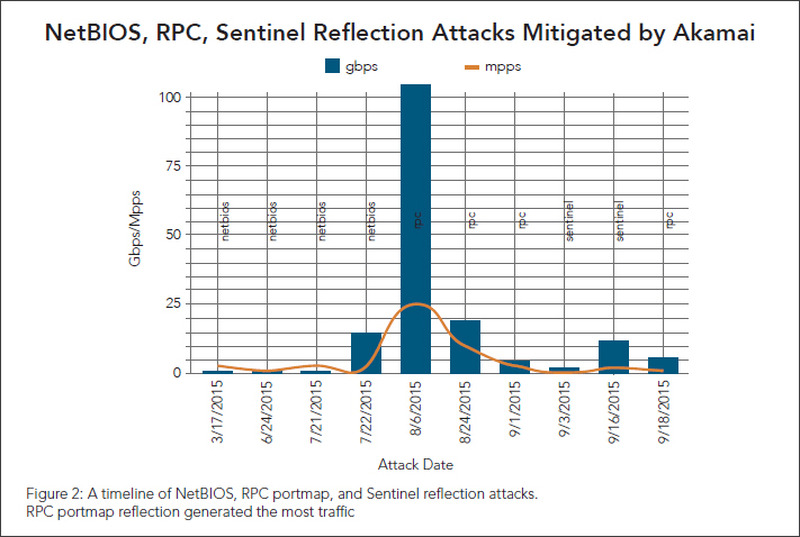
アカマイ・テクノロジーズ合同会社(アカマイ)は10月29日、米Akamai社によるプレスリリースの抄訳として、同社が発行した新たなサイバーセキュリティの脅威に関するアドバイザリ(Threat Advisory)について発表した。同社はここ数カ月間に3種類の新たなリフレクションDDoS攻撃を観測しており、同アドバイザリはNetBIOSネームサーバ、RPCポートマップ、およびSentinelを利用したリフレクションによるDDoS攻撃の脅威について詳細に解説し、ペイロードの解析、Snortルール、およびシステム強化のためのベストプラクティスも記載している。

ひとつはNetBIOSを利用したDDoSリフレクション攻撃で、特にNetBIOSネームサービス(NBNS)を利用したリフレクションが2015年3月から7月にかけて散発的に発生した。2つめはRPCポートマップを利用した初めてのリフレクションDDoS攻撃で、2015年8月にマルチベクトルDDoS攻撃キャンペーンで発生し、アカマイはこれを観測し、緩和対策を講じている。3つめはSentinelを利用した初めてのDDoSリフレクション攻撃で、2015年6月にストックホルム大学で観測され、統計ソフトウェアパッケージであるSPSS向けライセンスサーバの脆弱性として同定され、緩和対策を講じた。これら3種類の全攻撃ベクトルのDDoS緩和策として、可能であればアップストリームフィルタリングが有効であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop