「見ただけで感染する正規サイト」日本での被害が増加--四半期レポート(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

「見ただけで感染する正規サイト」日本での被害が増加--四半期レポート(トレンドマイクロ)

トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2015年第3四半期セキュリティラウンドアップ:見ただけで感染する『正規サイト汚染』の脅威」を公開した。

脆弱性と脅威 脅威動向
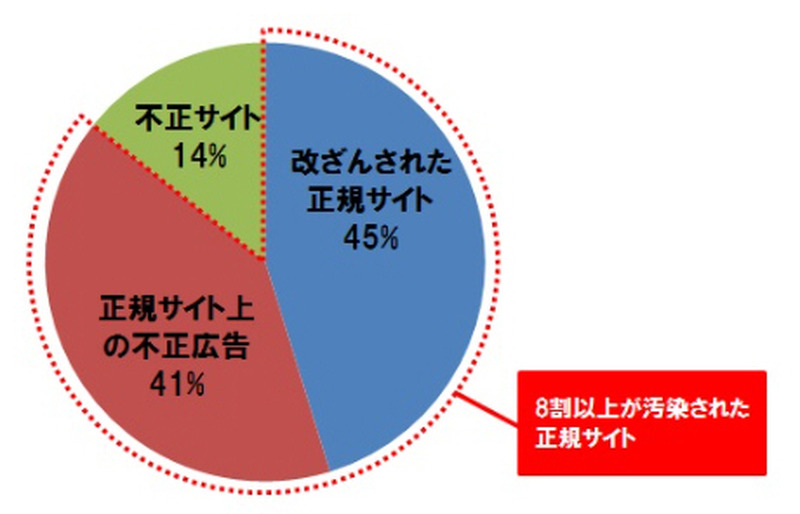
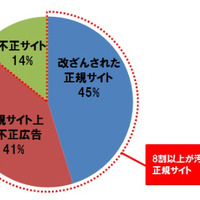
日本国内からアクセスが確認された脆弱性攻撃サイトへの誘導元サイト種別割合
日本国内からアクセスが確認された脆弱性攻撃サイトへの誘導元サイト種別割合 全 3 枚 拡大写真
トレンドマイクロ株式会社は11月19日、日本国内および海外でのセキュリティ動向を分析した報告書「2015年第3四半期セキュリティラウンドアップ:見ただけで感染する『正規サイト汚染』の脅威」を公開した。今期は、「汚染された正規サイト」を経由する国内向けの攻撃が多数確認されたほか、国内のオンライン銀行詐欺ツールの検出台数が増加し、対前四半期比約2倍となった。

2015年第3四半期は、日本国内からのアクセスを確認した42件の脆弱性攻撃サイトのうち、86%が正規サイトの改ざんや不正広告が表示された正規サイトを経由するもので、汚染された正規サイト経由であったことが確認された。また、42件の脆弱性攻撃サイトから侵入する不正プログラムの6割以上が、オンライン銀行詐欺ツールやランサムウェアなど金銭目的の攻撃であった。脆弱性攻撃サイトへのユーザの誘導は全世界的に増加傾向にあり、2014年第3四半期と比較して約9倍の約380万件に増加した。このうち日本国内からのアクセスは、約170万件(約45%)を占めた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop