「Joomla!」使用Webサイトに、PHPの脆弱性の有無を調べる不正アクセス(警察庁) | ScanNetSecurity
2026.09.14(月)

「Joomla!」使用Webサイトに、PHPの脆弱性の有無を調べる不正アクセス(警察庁)

警察庁は、「Joomla!」を使用したWebサイトに対するPHPの脆弱性を標的とした不正なアクセスを観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
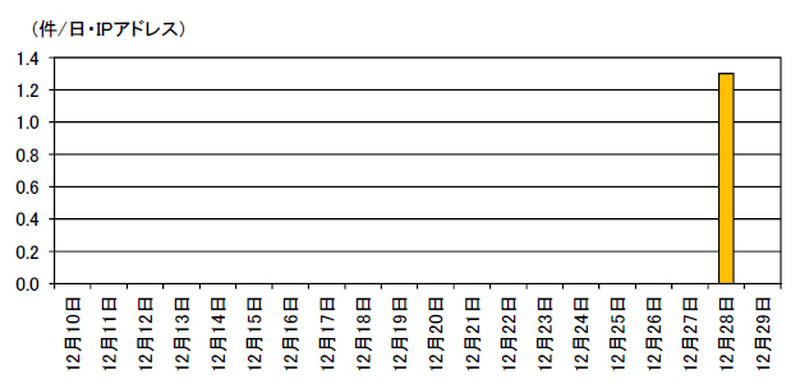
「Joomla!」を使用したWebサイトに対するPHP の脆弱性を標的とした不正なアクセス件数の推移
「Joomla!」を使用したWebサイトに対するPHP の脆弱性を標的とした不正なアクセス件数の推移 全 2 枚 拡大写真
警察庁は12月30日、「Joomla!」を使用したWebサイトに対するPHPの脆弱性を標的とした不正なアクセスを観測したとして、「@police」において注意喚起を発表した。「Joomla!」の開発者は12月14日、任意のPHPコードが実行可能となる重大な脆弱性を公表し、修正版をリリースした。また21日には、開発元から当該脆弱性の根本的な原因が、PHPにおける既知の脆弱性によるものであったと公表している。このことから、たとえWebサイトに「Joomla!」を使用していなくても、PHPを使用していると攻撃者によってリモートから任意のコードを実行される危険性がある。

当該脆弱性の公表後、12月14日にセキュリティ対策企業から「Joomla!」を使用したWebサイトに対するPHPの脆弱性を標的とした不正なアクセスの観測事例が公表された。また24日には、別のセキュリティ対策企業からも同様の事例が公表された。警察庁の定点観測システムでも28日にこれらのセキュリティ対策企業から公表されたアクセスと同様の手法によるアクセスを観測したという。これらアクセスの内容は、いずれも脆弱性の有無を確認するものであり、実際に攻撃を試みるアクセスではなかった。しかし同庁では、このアクセスにより脆弱性の存在を把握されたWebサーバに対して、今後攻撃が発生し、サイトの改ざんなどが行われる可能性があるとして、注意を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  4. 不正アクセスや報告遅れを中心に民間 98 件へ指導 ~ 個人情報保護委員会が第367回会合を開催

    不正アクセスや報告遅れを中心に民間 98 件へ指導 ~ 個人情報保護委員会が第367回会合を開催

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop