「Redis」の脆弱性を狙いファイルのアップロードを試すアクセスを観測(警察庁) | ScanNetSecurity
2026.11.07(土)

「Redis」の脆弱性を狙いファイルのアップロードを試すアクセスを観測(警察庁)

警察庁は、オープンソースのNoSQLデータベースである「Redis」を標的としたアクセスを観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
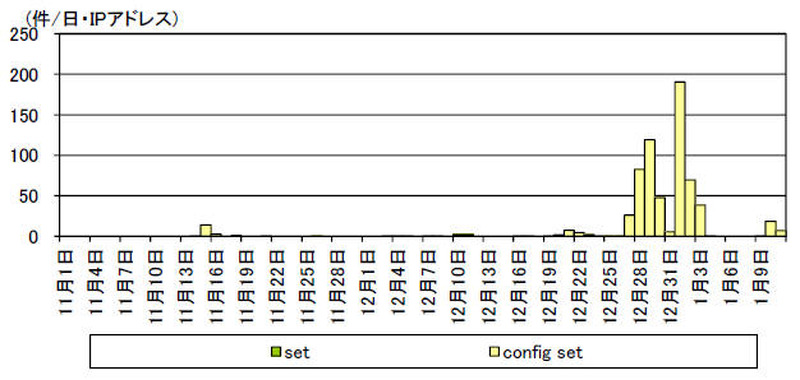
Redis の探索が目的と考えられるアクセス件数の推移(コマンド別)(H27.11.1~H28.1.11)
Redis の探索が目的と考えられるアクセス件数の推移(コマンド別)(H27.11.1~H28.1.11) 全 2 枚 拡大写真
警察庁は1月13日、オープンソースのNoSQLデータベースである「Redis」を標的としたアクセスを観測したとして、「@police」において注意喚起を発表した。Redisの開発者は2015年11月4日、インターネットに接続されているRedisが不正に操作され、外部からファイルを蔵置される危険性についてWebサイトで公表し、その危険性を実証するための具体的な手順や使用するコマンド等の手法も示されていた。また当該手法により、外部からSSHの公開鍵が蔵置された場合、SSHによる接続を許してしまうという。

警察庁の定点観測システムでは、2015年11月14日から、同サイトで示された危険性に係る手法の特徴を有するアクセスを観測した。これらのアクセスを分析したところ、Redisが稼動しているサーバ上にファイルの蔵置を試みていると考えられる複数のコマンドが含まれていた。同庁では、Redisを外部に公開している場合には、適切なアクセス制限やパスワードを設定し、ユーザの権限を必要最小限にとどめるなどの対策を推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop