「ばらまき型」標的型攻撃が継続、不正送金の被害額は30億7千万円を超える(警察庁) | ScanNetSecurity
2026.11.19(木)

「ばらまき型」標的型攻撃が継続、不正送金の被害額は30億7千万円を超える(警察庁)

警察庁は、「平成27年におけるサイバー空間をめぐる脅威の情勢について」をまとめ、発表した。

脆弱性と脅威 脅威動向
「ばらまき型」標的型攻撃が継続、不正送金の被害額は30億7千万円を超える(警察庁)
「ばらまき型」標的型攻撃が継続、不正送金の被害額は30億7千万円を超える(警察庁) 全 3 枚 拡大写真
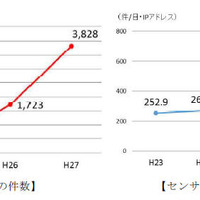
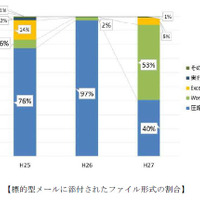
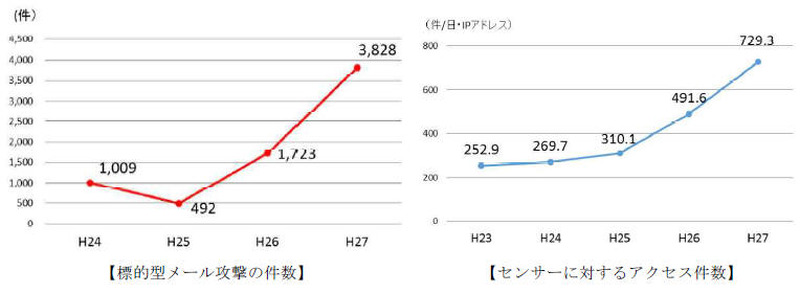
警察庁は3月17日、「平成27年におけるサイバー空間をめぐる脅威の情勢について」をまとめ、発表した。サイバー攻撃の情勢については、日本年金機構をはじめ国内の多数の機関、事業者などでサイバー攻撃による情報窃取などの被害が発生したこと、警察が報告を受けた標的型メール攻撃は3,828件で過去最多となり「ばらまき型」が継続、その半数以上がWord形式のファイルが添付されていたこと、9月以降にWebサイト閲覧障害が多発し、アノニマスを名乗る者が58組織に関してSNSに犯行声明を掲載したことを挙げている。

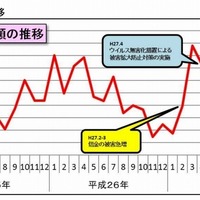
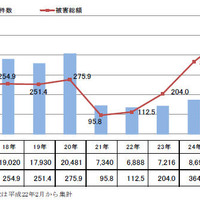
また、サイバー空間における探索行為が増加しており、インターネットとの接続点に設置したセンサーに対するアクセス件数が、1日1IPアドレス当たり729.3件を記録した。ルータや監視カメラ等の組込み機器を標的とした探索行為等が増加しているという。サイバー犯罪の情勢では、平成27年中のインターネットバンキングに係る不正送金事犯の被害額は約30億7,300万円となり、過去最高を更新した。さらに発表では、国境を越えて行われるサイバー犯罪に係る事件の検挙を取り上げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop