株式会社カスペルスキーは5月25日、産業用制御システム向けの包括的なサイバーセキュリティサービス「Kaspersky Industrial CyberSecurity(KICS)」の日本国内での提供開始を発表した。KICSは、産業用制御システムをサイバーリスクから防御するためのソフトウェアとサービス群で構成され、産業ネットワークおよび制御機器とフィールドデバイスの保護を目的とした新技術と、インテリジェンスを組み合わせて提供する。価格は個別見積。
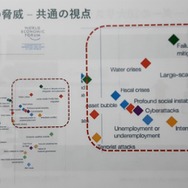
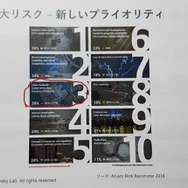
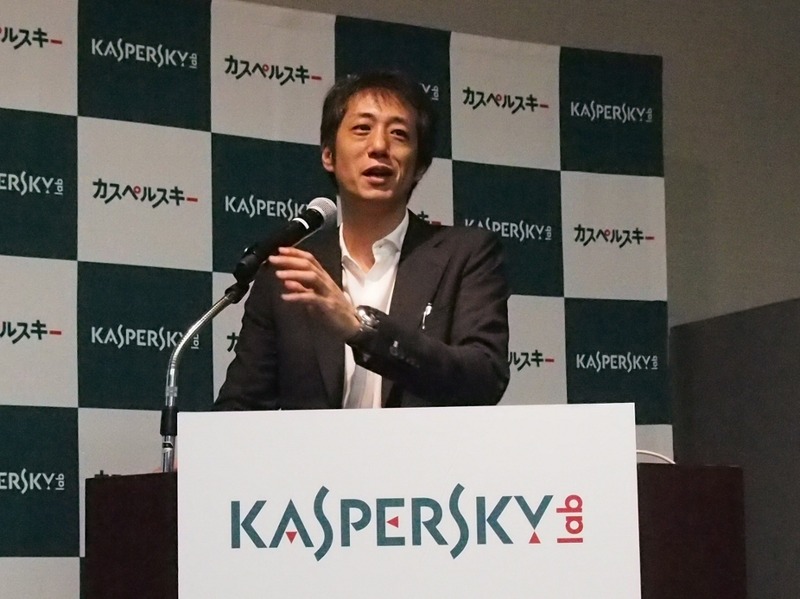
発表に際し、同社の代表取締役社長である川合林太郎氏は、カスペルスキーが産業システム向けのセキュリティを提供することについて、「The Global Risks Report 2016」を提示、サイバー攻撃はもはやテロよりも起こりやすくインパクトが大きいものと認知されている。また「Allianz Risk Barometer」の10大リスクにおいても、サイバーインシデントが昨年の5位から今年は3位になっていることを挙げた。サイバー攻撃による産業システムの停止は重大な問題であるという認識から、総合セキュリティベンダとして対応すると述べた。
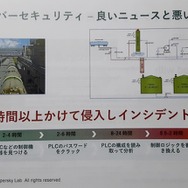
Kaspersky Labのクリティカルインフラストラクチャ プロテクションビジネス部の部長であるアンドレイ・スヴォーロフ氏は、産業用制御システムへの最初の攻撃となったイランへのStuxnetによる攻撃と、2015年12月に発生したウクライナのデジタル変電所への攻撃の事例を紹介、後者では5つの地域で6時間の停電が発生した。
ただし、産業用制御システムへの攻撃には現在、いくつかのステップを踏む必要があり、PLCまで4つのステップが必要で、新ソリューションではそのステップを捉えて都度アラートを上げると説明した。また、KICSの導入事例としてラトビアのVARS、ロシアのTANEKOを紹介、TANEKOでは計画外の操業停止にかかるコストが1時間あたり25万米ドルかかるが、KICSの導入によりすでに数回の攻撃を検知し未然に被害を防いでいるという。
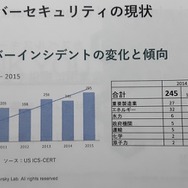
Kaspersky Labのフューチャーテクノロジー部の部長であり技術戦略責任者であるアンドレイ・ドゥフヴァーロフ氏は、KICS開発の動機として産業用制御システムの重要性が高まり、さまざまな業種でサイバーインシデントが増加していることを挙げた。また「第3回 Kaspersky Industrial Cyber Protection Conference」で開催されたCTF競技では、4つのチームのうち3つが電力線のショートに成功させており、実際の変電所でも同じことが起きるとした。
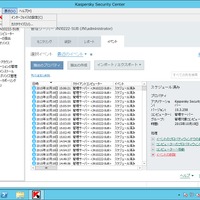
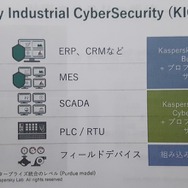
KICSはANSI/ISA-95のエンタープライズ統合のレベル0~4までをカバーするソリューションであり、複数のソフトウェアとサービスで構成される。ソフトウェア製品は、制御システム専用に開発した監視用ソフトウェア群「KICS for NETWORKS」とエンドポイント保護製品をもとに開発した「KICS for NODES」で構成される。また、組み込み機器向けに独自OSとハイパーバイザー、統合システムで構成される「KICS for Embedded」も開発中であるとした。
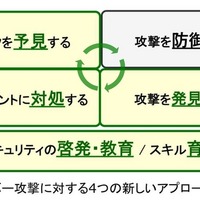
カスペルスキーのビジネスデベロップメントマネージャーである松岡正人氏は、サイバーセキュリティ経営ガイドラインの三原則において、経営者がサイバーセキュリティリスクを認識しリーダーシップによって対策を進める部分では「Cyber Security Assessment / KIPS」が対応し、系列企業やビジネスパートナー、委託先を含めたセキュリティ対策の部分では「Security Intelligence Service」が対応すると説明。
もうひとつの原則であるサイバーセキュリティリスクや対策、対応に係る情報の開示などの部分において、今回のKICSが対応するとした。そのポイントは制御システムに置けるログの確保であり、KICSはログの取得だけでなくマルウェアによる通信の検知や通知、PLCおよびプログラムの改ざん防止、PLCへの不正な命令の防止、プロセス異常の検知や通知が可能であるとした。
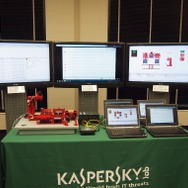
KICSの導入は、顧客の環境に合わせて実証プログラムによる機能検証を行った上で行われる。また、KICSのデモも行われた。ベルトコンベアで製品が流れていくシステムをミニチュアで再現し、そのシステムにサイバー攻撃を実施して製品を落下させた後、KICSにより攻撃を検知してシステムへの影響を未然に防ぐ様子が公開された。