Docker APIやH.323 プロトコルのポートに対するアクセスが増加(警察庁) | ScanNetSecurity
2026.11.05(木)

Docker APIやH.323 プロトコルのポートに対するアクセスが増加(警察庁)

警察庁は、@policeにおいて2016年5月期の「インターネット観測結果等」を発表した。

脆弱性と脅威 脅威動向
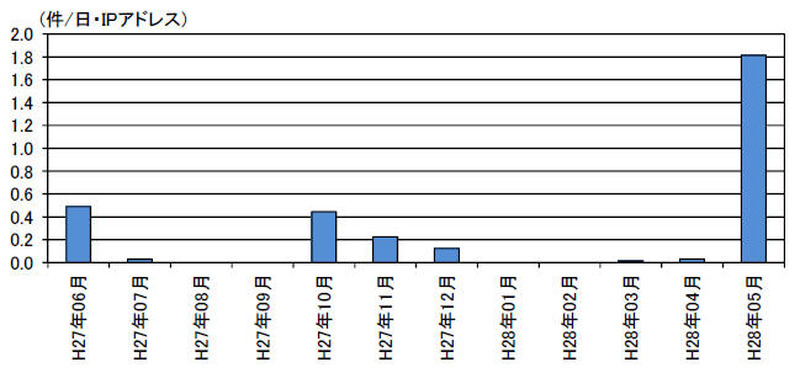
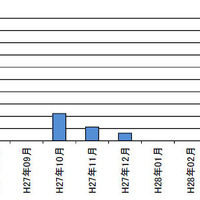
宛先ポートを2375/TCP とするDocker API に対するアクセス件数の月別推移(H27.6.1~H28.5.31、1日当たりの平均値)
宛先ポートを2375/TCP とするDocker API に対するアクセス件数の月別推移(H27.6.1~H28.5.31、1日当たりの平均値) 全 4 枚 拡大写真
警察庁は6月18日、@policeにおいて2016年5月期の「インターネット観測結果等」を発表した。5月期では、「Docker API に対するアクセスが急増」および「H.323 プロトコルに使用される宛先ポート1720/TCP 及び11720/TCP に対す
るアクセスが増加」の2つをトピックに挙げている。「Docker」は、コンテナ型仮想実行環境の管理ソフトウェアで、リモートからネットワーク経由での操作も可能にするAPIが用意されている。

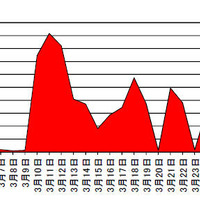
このAPIは、初期設定ではUNIXドメインソケットを使用するが、設定を変更することで、任意のTCPポートで待ち受けを行いネットワーク経由で操作を行うことも可能。その際に使用される非暗号化通信のポートとして登録されている「2375/TCP」に対するアクセスが、5月25日から29日にかけて急激に増加したという。これらのアクセスは、外部からアクセス可能なAPIを探索したり、APIを通じて情報の窃取を試みる目的があると考えられるとしている。

また「H.323 プロトコル」は、テレビ電話などの音声・動画通信用のプロトコルで、1720/TCPおよび11720/TCPポートを使用する。このポートに対するアクセスの内容を確認したところ、H.323による呼の確立を試みる「Call Signalling」メッセージを含むアクセスが多数を占めていたという。確認の結果、攻撃者が「FreePBX」の脆弱性を悪用して、これら発信元IPアドレスのホストに対して不正な操作を行い、踏み台として悪用している可能性も考えられるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  4. 「アイリスプラザ」に不正アクセス、安全確保のため一時停止

    「アイリスプラザ」に不正アクセス、安全確保のため一時停止

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop