ボット化したIoT機器が感染拡大を目的にTelnet探索を行っている可能性(警察庁) | ScanNetSecurity
2026.11.15(日)

ボット化したIoT機器が感染拡大を目的にTelnet探索を行っている可能性(警察庁)

警察庁は、@policeにおいて2016年6月期の「インターネット観測結果等」を発表した。

脆弱性と脅威 脅威動向
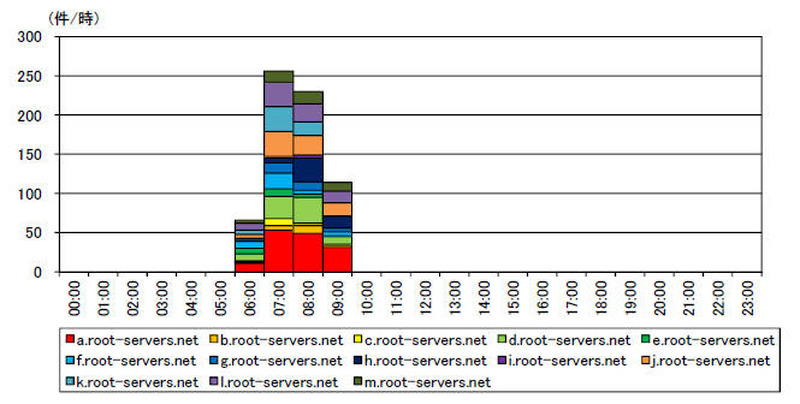
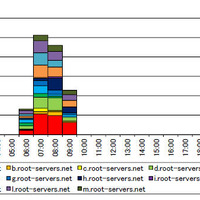
DNS ルートサーバからの跳ね返りパケット件数の推移(発信元IP アドレスi 別)(H28.6.26、1時間当たりのパケット数)
DNS ルートサーバからの跳ね返りパケット件数の推移(発信元IP アドレスi 別)(H28.6.26、1時間当たりのパケット数) 全 3 枚 拡大写真
警察庁は7月29日、@policeにおいて2016年6月期の「インターネット観測結果等」を発表した。6月期では、「DNSルートサーバに対するDoS攻撃の跳ね返りパケットを観測」「Linux組込機器を発信元とした宛先ポート23/TCPに対するアクセスが増加」「Netis社製ルータに対する攻撃を企図したアクセスが増加」の3つをトピックに挙げている。

6月下旬、Root Server Technical Operations Associationが13のDNSルートサーバに特異なトラフィックが観測されたとする報告書を公表。日本時間の6月26日に、すべてのDNSルートサーバで1秒間に最大約1,000万パケット(17Gbps)のトラフィックを観測したという。警視庁では、この跳ね返りとみられるパケットを観測しており、DNSルートサーバに対して発信元IPアドレスを詐称したSYN flood攻撃が実施されたとみており、同様の攻撃が日本国内の企業や組織に対して行われる可能性もあるとして、注意を呼びかけている。

また6月は、23/TCPを宛先ポートとするアクセスの増加を確認した。このポートはTelnetで使用されるため、Telnetでログイン可能な機器の探索が目的であるとみている。また、TTL値が64未満であったため、Linux系OSが組み込まれた機器が発信元である可能性が高いとしている。同庁では、IoT機器が攻撃者に乗っ取られ、ボットとして動作し、感染拡大を目的としてTelnet探索を行っている可能性があるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  4. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop