従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア) | ScanNetSecurity
2026.11.13(金)

従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア)

NRIセキュアは、「サイバーセキュリティ傾向分析レポート2016」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア)
従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア) 全 4 枚 拡大写真
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は8月18日、「サイバーセキュリティ傾向分析レポート2016」を発表した。同レポートは、同社が提供する情報セキュリティ対策サービスを通じて蓄積したデータをもとに、最新の動向分析と推奨する対策をまとめたもの。今回で12回目となる。

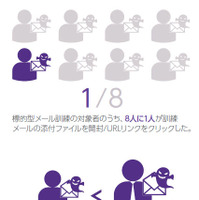
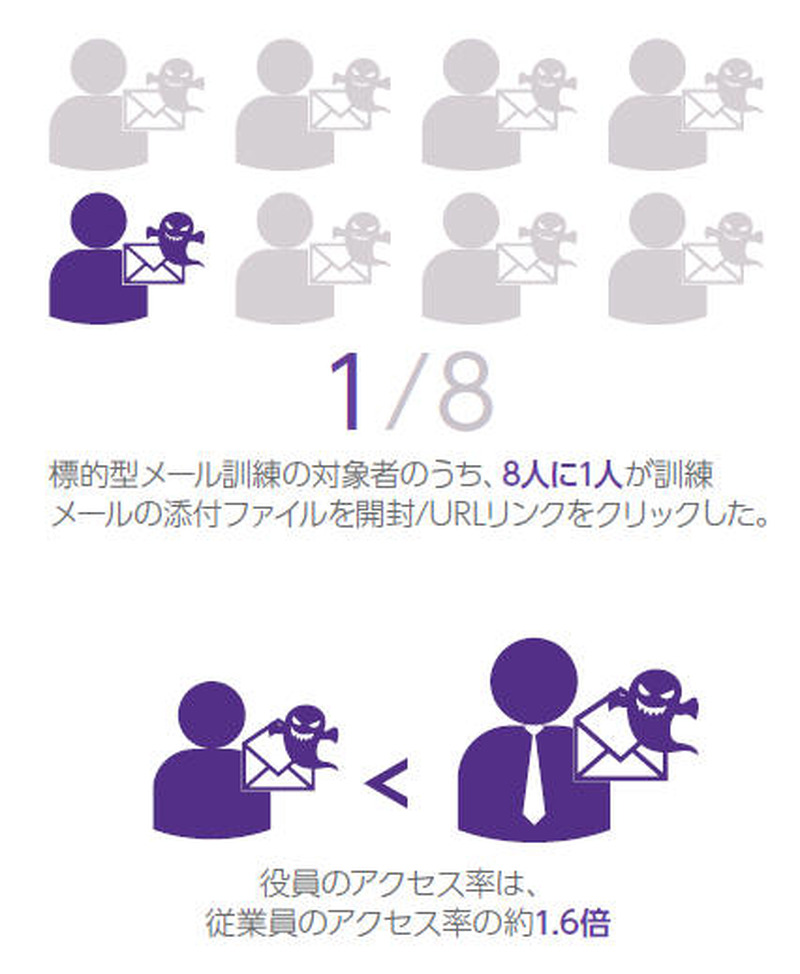
レポートによると、「標的型メール攻撃シミュレーション(標的型メールへの対応訓練)」サービスの結果を分析したところ、およそ従業員は8人に1人、役員は5人に1人が標的型メールに添付されたファイルを開いたり、URLをクリックした。この割合は、過去3年にわたり大きな改善が見られないという。同社では、受信者が標的型メールを開封してしまう前提で、多層的な対策を検討すべきとしている。

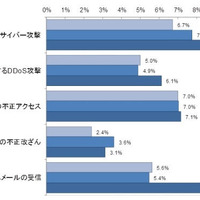
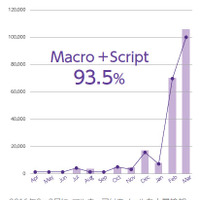
2016年2~3月にかけて、同社が管理するウイルスチェックサーバでマルウェア付きメールの検知数が急増した。その9割以上が、ワードやエクセルなどマクロが付加されたオフィス文書とスクリプトファイルであったという。また、大量のマルウェア添付メールにより、高度なマルウェア対策製品が高負荷の状態に陥り、業務メールの配信遅延につながる可能性もある。

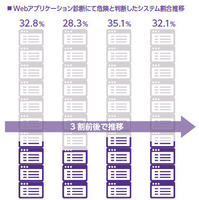
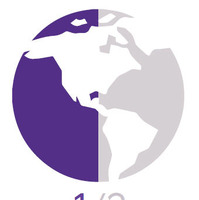
「Webアプリケーション診断」で危険と判定したシステムの75.2%は、「アクセスコントロール」に関する問題を抱えていることも明らかになった。さらに、Webサイト群探索棚卸しサービス「GR360」で、企業が自社で管理すべき外部向けWebサイトを調査したところ、一元的にその存在を把握できていたWebサイトは半数にとどまった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

    オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

  4. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  5. 「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性

    「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性

ランキングをもっと見る
PageTop