DOCM形式の「LOCKY」が急増、攻撃者がランサムウェアでの利益の追求に本腰(ファイア・アイ) | ScanNetSecurity
2026.11.07(土)

DOCM形式の「LOCKY」が急増、攻撃者がランサムウェアでの利益の追求に本腰(ファイア・アイ)

日本IBMは、8月にランサムウェア「LOCKY」に関する複数の大規模な攻撃キャンペーンを観測したと発表した。

脆弱性と脅威 脅威動向
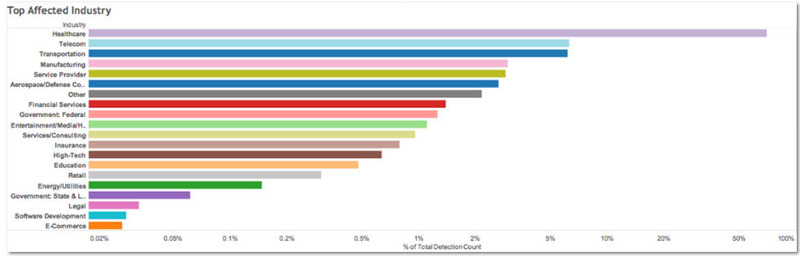
業界別ランキング
業界別ランキング 全 3 枚 拡大写真
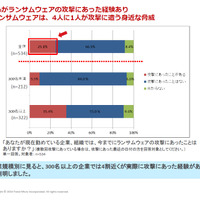
ファイア・アイ株式会社は9月8日、8月にランサムウェア「LOCKY」に関する複数の大規模な攻撃キャンペーンを観測したと発表した。これらのキャンペーンでは、多くの業界と国が標的となっているが、特に医療業界が影響を受けており、「LOCKY」の活動が活発な上位3カ国は米国、日本、韓国となっている。

また、今回のキャンペーンでは「LOCKY」が従来のJavaScript形式ではなく、DOCM形式のファイルとしてメールに添付されているケースが多くみられたとしている。特に、8月9日、11日、15日にDOCMファイルを使った大規模な攻撃を観測したという。この攻撃手法の変化は、攻撃者がより多くのPCを感染させ、利益を最大化するために投資している表れであるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop