IoTデバイスの乗っ取りが急増、「root」「admin」の組み合わせは変更を(シマンテック) | ScanNetSecurity
2026.10.02(金)

IoTデバイスの乗っ取りが急増、「root」「admin」の組み合わせは変更を(シマンテック)

シマンテックは、「DDoS 攻撃が広がる IoT デバイス」と題するブログを公開した。

脆弱性と脅威 脅威動向
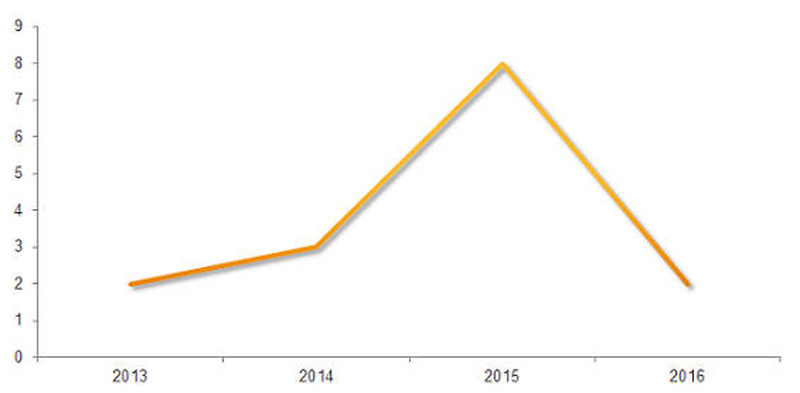
新たに出現した年ごとの IoT マルウェアファミリーの数
新たに出現した年ごとの IoT マルウェアファミリーの数 全 3 枚 拡大写真
株式会社シマンテックは9月26日、「DDoS 攻撃が広がる IoT デバイス」と題するブログを公開した。IoTデバイスを狙うサイバー攻撃の急増は予想されていたが、現在の攻撃の多くは、IoTデバイスを乗っ取りボットネットに加えようとするものだという。その大半はDDoS攻撃を目的としている。

IoTマルウェアの大半は、PC以外の組み込みデバイスを標的としている。こうしたデバイスはインターネット接続機能を持ちながらも、OSと処理能力の問題から高度なセキュリティ機能を搭載していない。また、ファームウェアの更新がなかったり、所有者が更新を忘れているケースも多く、侵害や感染があっても気づきにくいという特性もある。

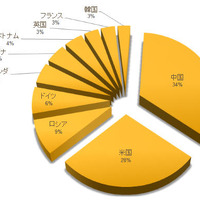
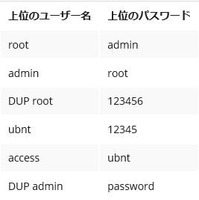
同社が設置したIoTハニーポットへの攻撃を分析したところ、攻撃元は中国(34%)、米国(26%)、ロシア(9%)、ドイツ(6%)、オランダ、ウクライナ(5%)であった。ただしIPアドレスベースのため、必ずしもこれらの国が攻撃元とは限らない。また、よく使用されるログオンIDとパスワードも判明している。トップはデフォルト設定に多い「root」と「admin」の組み合わせで、Ubiquitiのログイン情報(ID「ubnt」、パスワード「ubnt」)も、そのまま使われていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop