BINDの脆弱性を悪用するツールにより、サーバを停止させるアクセスを観測(警察庁) | ScanNetSecurity
2026.09.24(木)

BINDの脆弱性を悪用するツールにより、サーバを停止させるアクセスを観測(警察庁)

警察庁は、@policeにおいて「BIND の脆弱性(CVE-2016-2776)を標的とした無差別な攻撃活動の観測」について発表した。

脆弱性と脅威 脅威動向
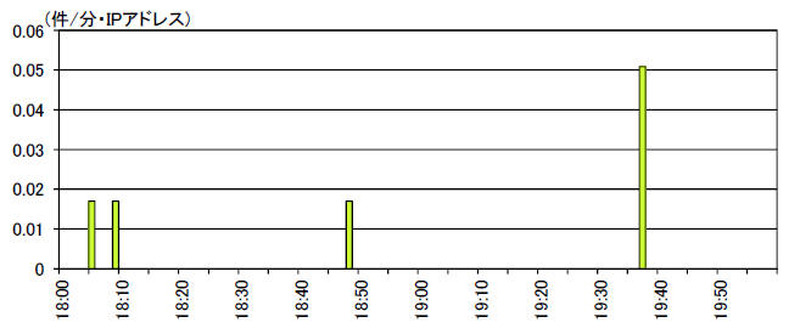
BIND の脆弱性(CVE-2016-2776)を標的とするアクセス件数の推移 (10 月4日18 時~20 時)
BIND の脆弱性(CVE-2016-2776)を標的とするアクセス件数の推移 (10 月4日18 時~20 時) 全 1 枚 拡大写真
警察庁は10月5日、@policeにおいて「BIND の脆弱性(CVE-2016-2776)を標的とした無差別な攻撃活動の観測」について発表した。これは、DNSサーバソフトである「BIND」の開発元が9月27日に公表した深刻な脆弱性を標的とする攻撃を、同庁の定点観測システムが観測したというもの。この脆弱性は、細工したDNSリクエストを送信するだけでBINDを異常終了させ、DNSサーバを動作停止させることが可能であるとされている。

また、日本国内の複数の組織から、脆弱性の情報とともにインターネット上に同脆弱性を悪用する攻撃ツールが公開されている旨の注意喚起が順次公表されている。今回観測されたアクセスは、宛先ポート53/UDPに対して細工されたDNSリクエストを送信するもので、そのリクエスト内容は、インターネット上に公開されている攻撃ツールを動作させた際に送信される内容と酷似していたという。同庁では、BINDによりDNSサーバを運用している管理者に対し、バージョンの確認と最新バージョンへのアップデートを呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

    「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

  5. ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

    ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

ランキングをもっと見る
PageTop