インシデント発生時に現場担当者が最低限行うべき対応をガイドブックに(トレンドマイクロ) | ScanNetSecurity
2026.10.05(月)

インシデント発生時に現場担当者が最低限行うべき対応をガイドブックに(トレンドマイクロ)

トレンドマイクロは、法人向けのサイバー攻撃対策ガイドブック「すぐ役立つ! 法人で行うべきインシデント初動対応~『不審な通信』その時どうする~」を無償公開した。

製品・サービス・業界動向 新製品・新サービス
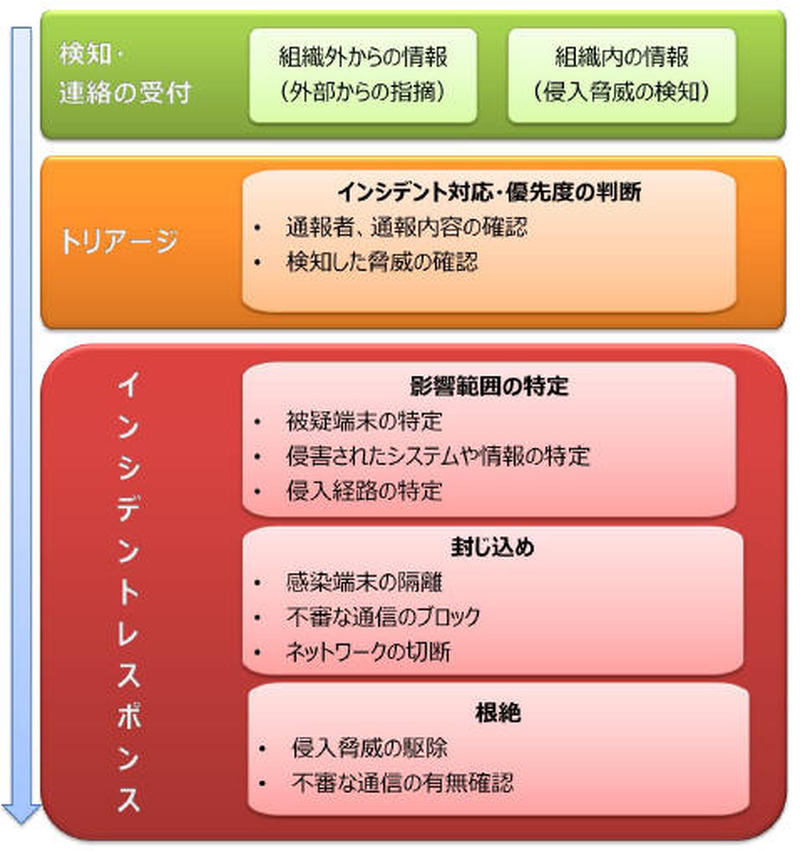
ガイドブックの解説対象範囲の概念図
ガイドブックの解説対象範囲の概念図 全 1 枚 拡大写真
トレンドマイクロ株式会社は11月1日、法人向けのサイバー攻撃対策ガイドブック「すぐ役立つ! 法人で行うべきインシデント初動対応~『不審な通信』その時どうする~」を無償公開したと発表した。同ガイドブックは、インシデント発生時に国内の法人組織が最低限行うべき対応について、現場担当者の方が活用できることを目指したもの。実用性を重視し、現状起こりえるサイバー攻撃のシナリオに基づき、組織として対応する必要性が高いインシデントに対象を絞っている。

インシデントの基本的ハンドリングフローは、「検知・連絡受付」「トリアージ」「インシデントレスポンス」「報告・情報公開」の4段階に分けて考えられる。このうちインシデントレスポンスは、「封じ込め」「根絶」「リカバリー」の3段階に分けられる。同ガイドブックでは、法人組織が自発的に行うべき「初動対応」として、「検知・連絡の受付」「トリアージ」から「インシデントレスポンス」の「根絶」の一部までを対象範囲とし、具体的に解説している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  5. 東産業 公式サイトにwp2shell を悪用した不正アクセス

    東産業 公式サイトにwp2shell を悪用した不正アクセス

ランキングをもっと見る
PageTop