「WordPress」にWebサイトを改ざんされる脆弱性、すでに複数の被害を確認(JPCERT/CC、IPA) | ScanNetSecurity
2026.10.25(日)

「WordPress」にWebサイトを改ざんされる脆弱性、すでに複数の被害を確認(JPCERT/CC、IPA)

IPAおよびJPCERT/CCは、「WordPress」の脆弱性に関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
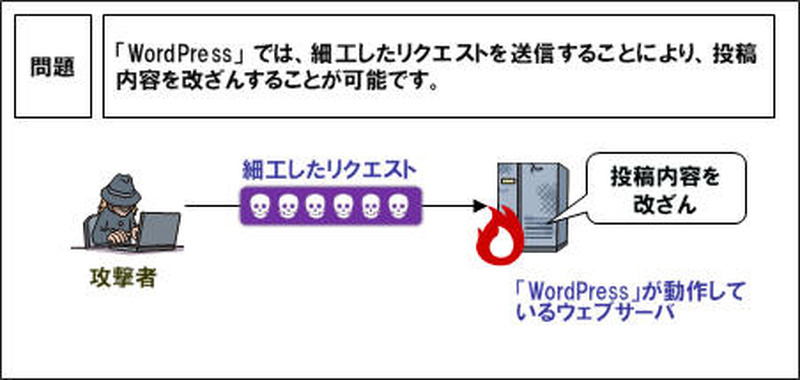
脆弱性を悪用した攻撃のイメージ
脆弱性を悪用した攻撃のイメージ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は2月6日、「WordPress」の脆弱性に関する注意喚起を発表した。本脆弱性を悪用する攻撃コードが確認されており、これを悪用したと思われるサイト改ざん被害も国内で複数確認されている。このため、対策済みのバージョンへのアップデートを大至急実施するよう呼びかけている。

WordPress.orgが提供するCMSであるWordPressには、REST APIの処理に起因する脆弱性が存在する。この脆弱性が悪用されると、リモートの攻撃者によりサーバ上でコンテンツを改ざんされる可能性がある。対象となるバージョンは「WordPress 4.7 および 4.7.1」であり、最新版の「WordPress 4.7.2」にバージョンアップすることで脆弱性を解消できる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  5. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

ランキングをもっと見る
PageTop