「MakeShop」元従業員、店舗側顧客情報や営業関連データ持ち出し(GMOメイクショップ) | ScanNetSecurity
2026.10.26(月)

「MakeShop」元従業員、店舗側顧客情報や営業関連データ持ち出し(GMOメイクショップ)

GMOメイクショップは、元従業員による情報の不正持ち出しが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
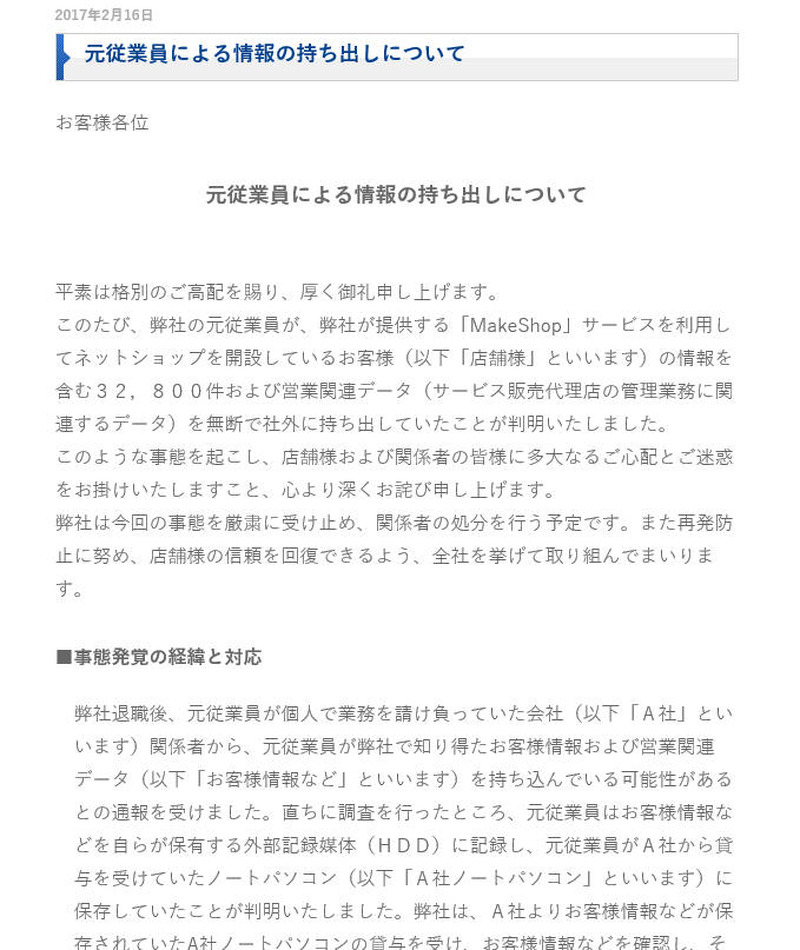
「MakeShop」元従業員、店舗側顧客情報や営業関連データ持ち出し(GMOメイクショップ)
「MakeShop」元従業員、店舗側顧客情報や営業関連データ持ち出し(GMOメイクショップ) 全 1 枚 拡大写真
GMOメイクショップ株式会社は2月16日、元従業員による情報の不正持ち出しが判明したと発表した。これは元従業員が同社の退職後、個人で業務を請け負っていた会社(A社)の関係者から、GMOメイクショップで知り得た顧客情報および営業関連データを持ち込んでいる可能性があると通報を受けたことが端緒。

同社が調査を行ったところ、元従業員はこれらの情報を自らが保有するハードディスクドライブ(HDD)に記録し、A社から貸与を受けていたノートPCに保存していたことが判明した。

元従業員により持ち出された情報の内容と件数は以下の通り。

・総件数:32,800件

1:GMOメイクショップが提供する「MakeShop」サービスを利用してネットショップを開設している店舗の運営者情報:28,001件(ショップID、企業名、住所、電話番号、運営者名、メールアドレス)、このうち、13,495件の店舗では、売上に関する情報(ショップID、商品数、平均商品単価、ショップ会員数、月間流通額、月間注文数)が持ち出されていた。

2:GMOメイクショップ代理店の担当者情報:4,579件(企業名、住所、電話番号、担当者名)

3:GMOメイクショップ主催のセミナー参加者情報:220件(企業名、住所、電話番号、氏名)。なお、クレジットカード情報は同社では保有していない。また、店舗での購入者に関する情報についても、元従業員にはアクセス権限がなかったため持ち出されてはいない。

同社では、A社から当該ノートPCの貸与を受け、顧客情報などを確認し、その場で削除している。また、元従業員が持ち出しに使用したHDDは同社で管理し、フォレンジック調査を外部専門機関に依頼しているという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. エスケーロジにランサムウェア攻撃、一部の社内情報の漏えいを確認

    エスケーロジにランサムウェア攻撃、一部の社内情報の漏えいを確認

ランキングをもっと見る
PageTop