「Apache Struts2」に任意コード実行の脆弱性、至急の対策を呼びかけ(IPA) | ScanNetSecurity
2026.09.30(水)

「Apache Struts2」に任意コード実行の脆弱性、至急の対策を呼びかけ(IPA)

IPAは、「Apache Struts2」の脆弱性対策について注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
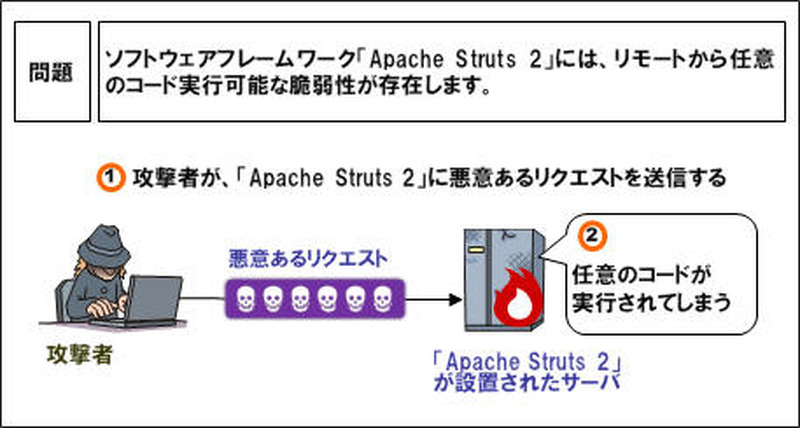
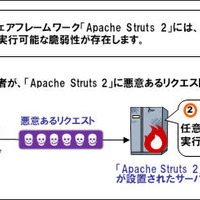
脆弱性を悪用した攻撃のイメージ
脆弱性を悪用した攻撃のイメージ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は3月8日、「Apache Struts2」の脆弱性対策について注意喚起を発表した。Apache Strutsは、Apache Software Foundationが提供する、JavaのWebアプリケーションを作成するためのソフトウェアフレームワーク。Apache Struts 2には、「Jakarta Multipart parser」のファイルアップロード処理に起因する、リモートで任意のコードが実行される脆弱性(CVE-2017-5638)が存在する。

影響を受けるバージョンは、「Apache Struts 2.3.5 から 2.3.31」および「Apache Struts 2.5 から 2.5.10」で、Apache Struts 1 への影響は現在のところ不明としている。Apache Software Foundationは、同脆弱性を修正した最新版「Apache Struts 2.3.32」および「2.5.10.1」を公開している。IPAでは、同脆弱性を悪用する攻撃コードおよび攻撃コードを用いたと思われる通信や被害が発生したとの情報が確認されているため、対策済みのバージョンへのアップデートや回避策を至急実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  2. 佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

    佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

  3. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  4. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

  5. 日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

    日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

ランキングをもっと見る
PageTop