過去1年に発生したインシデント、標的型メール攻撃とランサムウェアが台頭(NRIセキュア) | ScanNetSecurity
2026.10.02(金)

過去1年に発生したインシデント、標的型メール攻撃とランサムウェアが台頭(NRIセキュア)

NRIセキュアは、「企業における情報セキュリティ実態調査 2017」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
過去1年間で発生した事件・事故
過去1年間で発生した事件・事故 全 3 枚 拡大写真
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は3月29日、「企業における情報セキュリティ実態調査 2017」を発表した。同調査は、情報セキュリティに関するアンケート調査を3,000社の情報システム・情報セキュリティ担当者を対象に実施したもの。2002年から毎年実施しており、今回で15回目となる。

調査結果によると、セキュリティ予算は「前年とほぼ同額」が前回の58.8%から69.6%に増えるなど、引き続き増加傾向にある。一方で、セキュリティ人材の不足傾向は「不足している」と答えた企業が前回の82.1%から89.5%に増え、より顕著となっている。人材獲得・強化対策では「社内人材の能力向上」(35.5%)がもっとも多かったが、2番目に多かったのは「施策はない」(30.8%)であった。CISOを設置していない企業は52.5%と、前回に引き続き半数以上となった。

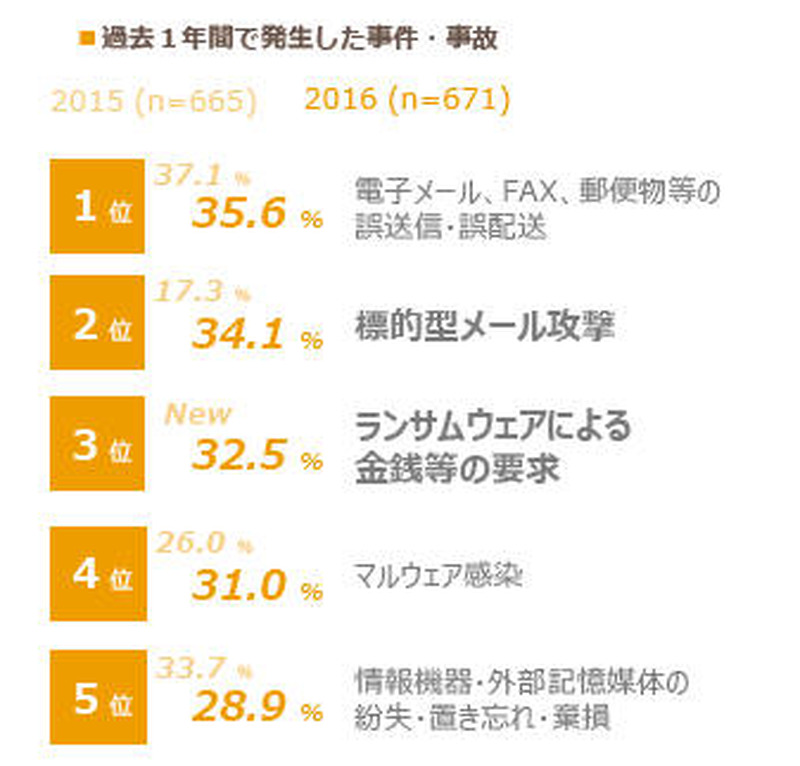
過去1年のセキュリティインシデントでは、「メール、FAX、郵便物などの誤送信・誤配送」が35.6%でもっとも多かったが、2番目には「標的型メール攻撃」が34.1%と前回の17.3%から倍増し、3番目には「ランサムウェアによる金銭などの要求」が32.5%で新たにランクインしている。これらへの対応として、組織内CSIRTを構築または検討している企業は66.9%で、前回の48.7%から大きく増加した。しかし同時に、「要員のスキル不足」(57.6%)、「要員の不足」(55.5%)など課題も多い現状が浮き彫りになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop