「WannaCry」関連の攻撃ツールによるアクセスが増加(警察庁) | ScanNetSecurity
2026.11.04(水)

「WannaCry」関連の攻撃ツールによるアクセスが増加(警察庁)

警察庁は、@policeにおいて「攻撃ツール『Eternalblue』をはじめとするソフトウェアの脆弱性を悪用した攻撃等と考えられるアクセスの観測について」を重要情報として発表した。

脆弱性と脅威 脅威動向
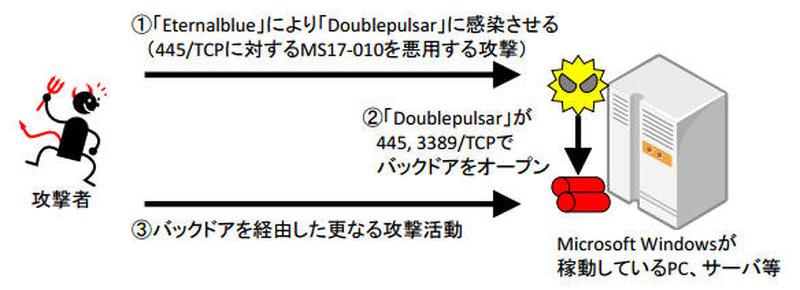
「Eternalblue」と「Doublepulsar」による攻撃の概要
「Eternalblue」と「Doublepulsar」による攻撃の概要 全 3 枚 拡大写真
警察庁は5月25日、@policeにおいて「攻撃ツール『Eternalblue』をはじめとするソフトウェアの脆弱性を悪用した攻撃等と考えられるアクセスの観測について」を重要情報として発表した。「Eternalblue」は、「The Shadow Brokers」を名乗る集団が公開した、Windowsの脆弱性を標的とする攻撃ツールのひとつ。これらにはバックドア「Doublepulsar」も含まれており、ともにランサムウェア「WannaCry」の感染活動にも悪用されている。

同庁のインターネット定点観測システムでは、「Doublepulsar」の感染有無を確認する目的と思われる宛先ポート445/TCPへの特定のSMBネゴシエーションパケット、および3389/TCPへのアクセスを観測している。また、445/TCPに対する「Eternalblue」による攻撃活動の可能性のあるアクセス、すでに「WannaCry」に感染したPCによる感染活動の一環と思われるアクセスも観測しているという。

同庁では対策として、Windows PCをインターネットに接続する際にはルータ等を介して接続すること(モバイル回線では直接接続されることがある)、可能であればPCやサーバの445/TCPポートに対するアクセスを遮断すること、マイクロソフト社が提供する修正プログラムを適用し最新の状態にすることなどを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop