迷惑メールに悪用されたブランド、トップ3は「USPS」「Amazon」「FedEx」(エフセキュア) | ScanNetSecurity
2026.11.16(月)

迷惑メールに悪用されたブランド、トップ3は「USPS」「Amazon」「FedEx」(エフセキュア)

エフセキュアは、フィンランドF-Secureの研究所であるF-Secure Labsによる「2017年上半期に迷惑メールにより偽装されたトップ企業のリスト」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
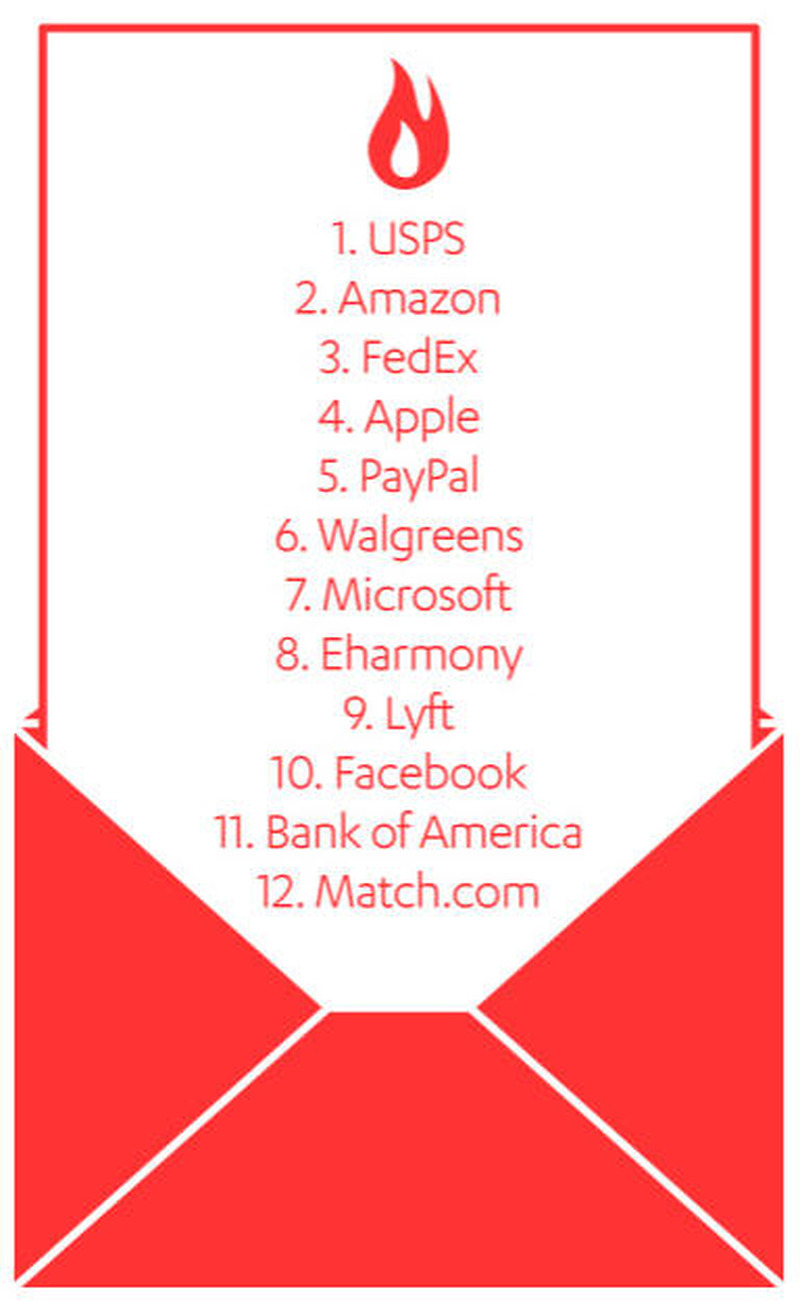
2017年上半期に迷惑メールにより偽装されたトップ企業
2017年上半期に迷惑メールにより偽装されたトップ企業 全 1 枚 拡大写真
エフセキュア株式会社は7月4日、フィンランドF-Secureの研究所であるF-Secure Labsによる「2017年上半期に迷惑メールにより偽装されたトップ企業のリスト」を公開した。同社では、企業規模が大きくなるほど関係者も多くなるため、迷惑メールの「おとり」にブランド名を使う攻撃者にとって、より魅力的になると指摘している。

リストは次の通り。

1. USPS
2. Amazon
3. FedEx
4. Apple
5. PayPal
6. Walgreens
7. Microsoft
8. Eharmony
9. Lyft
10. Facebook
11. Bank of America
12. Match.com

大手IT企業以外では、オンラインデート(Match.com)や金融(PayPal)などの特定の業種が上位となった。また、USPSやFedExのような配送サービスでは、荷物の配送通知がおとりとして使用されている。ドイツではGiropayとEbayが、北欧ではNordea Bank、Ikeaが頻繁に悪用されるという。そしてこれらは、マルウェア感染やクレジットカード情報などを盗もうとする。エフセキュアでは、こうした迷惑メールの脅威に対し、zipファイルの扱いに注意すること、jscriptの分離、Officeファイルのマクロの無効化などのヒントを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  4. 注意を呼びかけ ~ 2023 年 5 月サービス終了した「グーポンサービス」のドメイン再取得を確認

    注意を呼びかけ ~ 2023 年 5 月サービス終了した「グーポンサービス」のドメイン再取得を確認

  5. SANS InfoSec Report 第1回  「情報セキュリティ人材の育成を考える −最も有望な20の職種−」

    SANS InfoSec Report 第1回 「情報セキュリティ人材の育成を考える −最も有望な20の職種−」

ランキングをもっと見る
PageTop